Aufgrund der Forschungsergebnisse zu Privatsphäredefiziten im Metaverse und aufgrund unserer Testungen privatsphärefreundlicher Designelemente haben wir Bewertungsmaßstäbe und konkrete Empfehlungen entwickelt, um Entwickler:innen bei der Gestaltung privatsphärefreundlicher virtuelle Umgebungen zu unterstützen. Diese Metriken sind primär für die Gestaltung von b2c-Umgebungen in virtuellen Welten gedacht, also etwa Spieleumgebungen oder virtuelle Online-Shops. Auf b2b-Anwendungen, etwa im industrial metaverse, lassen sich einige Aspekte der Metriken ebenfalls anwenden, etwa mit Blick auf Datenschutzfragen. Andere Aspekte, etwa Maßnahmen zur Verhinderung von Belästigungen und Übergriffen, sind möglicherweise in b2b-Kontexten praktisch weniger relevant.
Ziel und Handhabung
Diese Metriken unterstützen Sie dabei, Privatsphäre und Persönlichkeitsrechte bereits während der Entwicklung von Anwendungen im Metaverse systematisch mitzudenken. Sie bieten eine strukturierte Orientierung, um typische Risiken frühzeitig zu erkennen und datenschutzfreundliche Designentscheidungen zu treffen.
Die Metriken können über die Aufklappmenüs für die Themenbereiche „Datenschutz“ sowie „Persönlichkeitsrechte“ eingesehen werden. Zu jedem Themenbereich finden Sie zentrale Leitfragen, die Ihnen helfen, Ihre Anwendung kritisch zu reflektieren – etwa im Hinblick auf Datenerhebung, Einwilligung oder den Schutz vor übergriffigem Verhalten. Wenn Sie eine Leitfrage anklicken, finden Sie auf der nächsten Ebene verschiedene Hinweise, die bezüglich der Leitfrage berücksichtigt werden sollten. Rechtlich verbindliche Hinweise sind in rot dargestellt, während empfohlene Hinweise in grün dargestellt sind. Zu den einzelnen Hinweisen werden auf der nächsten Ebene juristische Erläuterungen gegeben sowie teilweise Umsetzungsempfehlungen oder Designvorschläge vorgestellt.
Sie können die Metriken flexibel nutzen:
- zur ersten Einschätzung in der Konzeptionsphase
- zur Überprüfung konkreter Funktionen während der Entwicklung
- oder zur Evaluation bestehender Anwendungen
Sie können zudem die einzelnen Punkte Schritt für Schritt durchgehen oder auch direkt nach Umsetzungshinweisen für spezifische Fragestellungen suchen.
Die Designvorschläge für privatsphärefreundliche Metaverse-Umgebungen sind hier zusammenfassend dargestellt.
Themenbereiche
Datenschutz
In virtuellen Welten entstehen neue Datenschutzrisiken, weil besonders viele und sehr genaue Daten erhoben und miteinander verknüpft werden – etwa zu Bewegungen, Verhalten oder Interaktionen. Solche Daten können viel über eine Person verraten. Hinzu kommen oft schwer verständliche Datenverarbeitungen, komplexe Einwilligungen und eine umfangreiche Weitergabe an Dritte. Die Metriken zeigen Wege auf, wie Daten möglichst sparsam erhoben und weitergegeben werden und wie Nutzer:innen verständlich informiert werden und selbstbestimmt entscheiden können.
Persönlichkeitsrechte
Im Bereich der Persönlichkeitsrechte entstehen in virtuellen Welten neue Risiken in Form von Belästigung, Manipulation oder sozialem Druck. Zudem verschwimmen die Grenzen zwischen öffentlichem und privatem Raum, sodass persönliche Äußerungen oder Verhaltensweisen leichter beobachtet, bewertet oder missbraucht werden können. Hinzu kommt der Einsatz von Social Bots, durch die Nutzer:innen gezielt beeinflusst, irregeführt oder in ihrer Meinungsbildung manipuliert werden können. Die Metriken setzen hier an, indem sie Kriterien für respektvolle Interaktionen, wirksame Schutzmechanismen (z. B. Blockier- und Rückzugsfunktionen) sowie transparente und faire Gestaltungspraktiken definieren.
Datenschutz
Was wird getan, damit personenbezogene Daten nur in möglichst geringem Umfang erhoben werden?
Personenbezogene Daten werden nur verarbeitet, wenn hierfür eine Rechtsgrundlage wie eine Einwilligung oder ein berechtigtes Interesse vorhanden ist.
Juristische Erläuterung
Die Verarbeitung von personenbezogenen Daten ist gem. Art. 6 Abs. 1 DS-GVO nur rechtmäßig, wenn hierfür ein Rechtfertigungstatbestand in Gestalt einer Rechtsgrundlage vorhanden ist. Die möglichen Rechtsgrundlagen sind in den Buchstaben a bis f des Art. 6 Abs. 1 DS-GVO aufgeführt: Einwilligung, Vertrag, Rechtspflicht, lebenswichtige Interessen, öffentliche Interessen und überwiegende berechtigte Interessen.
Es werden nur personenbezogene Daten verarbeitet, die für den jeweiligen Verarbeitungszweck erforderlich sind. Dies wird durch geeignete technische und organisatorische Maßnahmen sichergestellt.
Juristische Erläuterung
Personenbezogene Daten dürfen nicht in einer Weise verarbeitet werden, die von vorher festgelegten, eindeutigen und legitimen Zwecken abweicht (vgl. Art. 5 Abs. 1 lit. b DS-GVO – Zweckbindungsgrundsatz). Außerdem ist die Verarbeitung auf das für die Zwecke der Verarbeitung notwendige Maß zu beschränken (vgl. Art. 5 Abs. 1 lit. c DS-GVO -Datenminimierungsgrundsatz). Hierfür müssen vom Verantwortlichen gem. Art. 25 II DS-GVO geeignete technische und organisatorische Maßnahmen ergriffen werden. Technische und organisatorische Maßnahmen (TOMs) umfassen insbesondere physische und IT-technische Implementierungen sowie (organisatorische ) Anweisungen und Vorgaben zum Schutz personenbezogener Daten.
Nutzer:innen haben die Möglichkeit, die Datenerhebung durch Ein- und Ausschalten von Sensoren zu steuern und zu minimieren.
Juristische Erläuterung
Die Empfehlung zeigt eine konkrete Gestaltungsmöglichkeit für Privacy by Design gem. Art. 25 DSGVO auf. Gem. Art. 25 Abs. 2 S. 1 DS-GVO muss der Verantwortliche sicherstellen, dass durch Voreinstellung nur personenbezogene Daten, deren Verarbeitung für den jeweiligen bestimmten Verarbeitungszweck erforderlich ist, verarbeitet werden. Dadurch soll sowohl bei der Planung als auch bei der Durchführung einer Verarbeitung risikobasiert sichergestellt werden, dass die Datenschutzgrundsätze gem. Art. 5 Abs. 1 DS-GVO eingehalten werden.
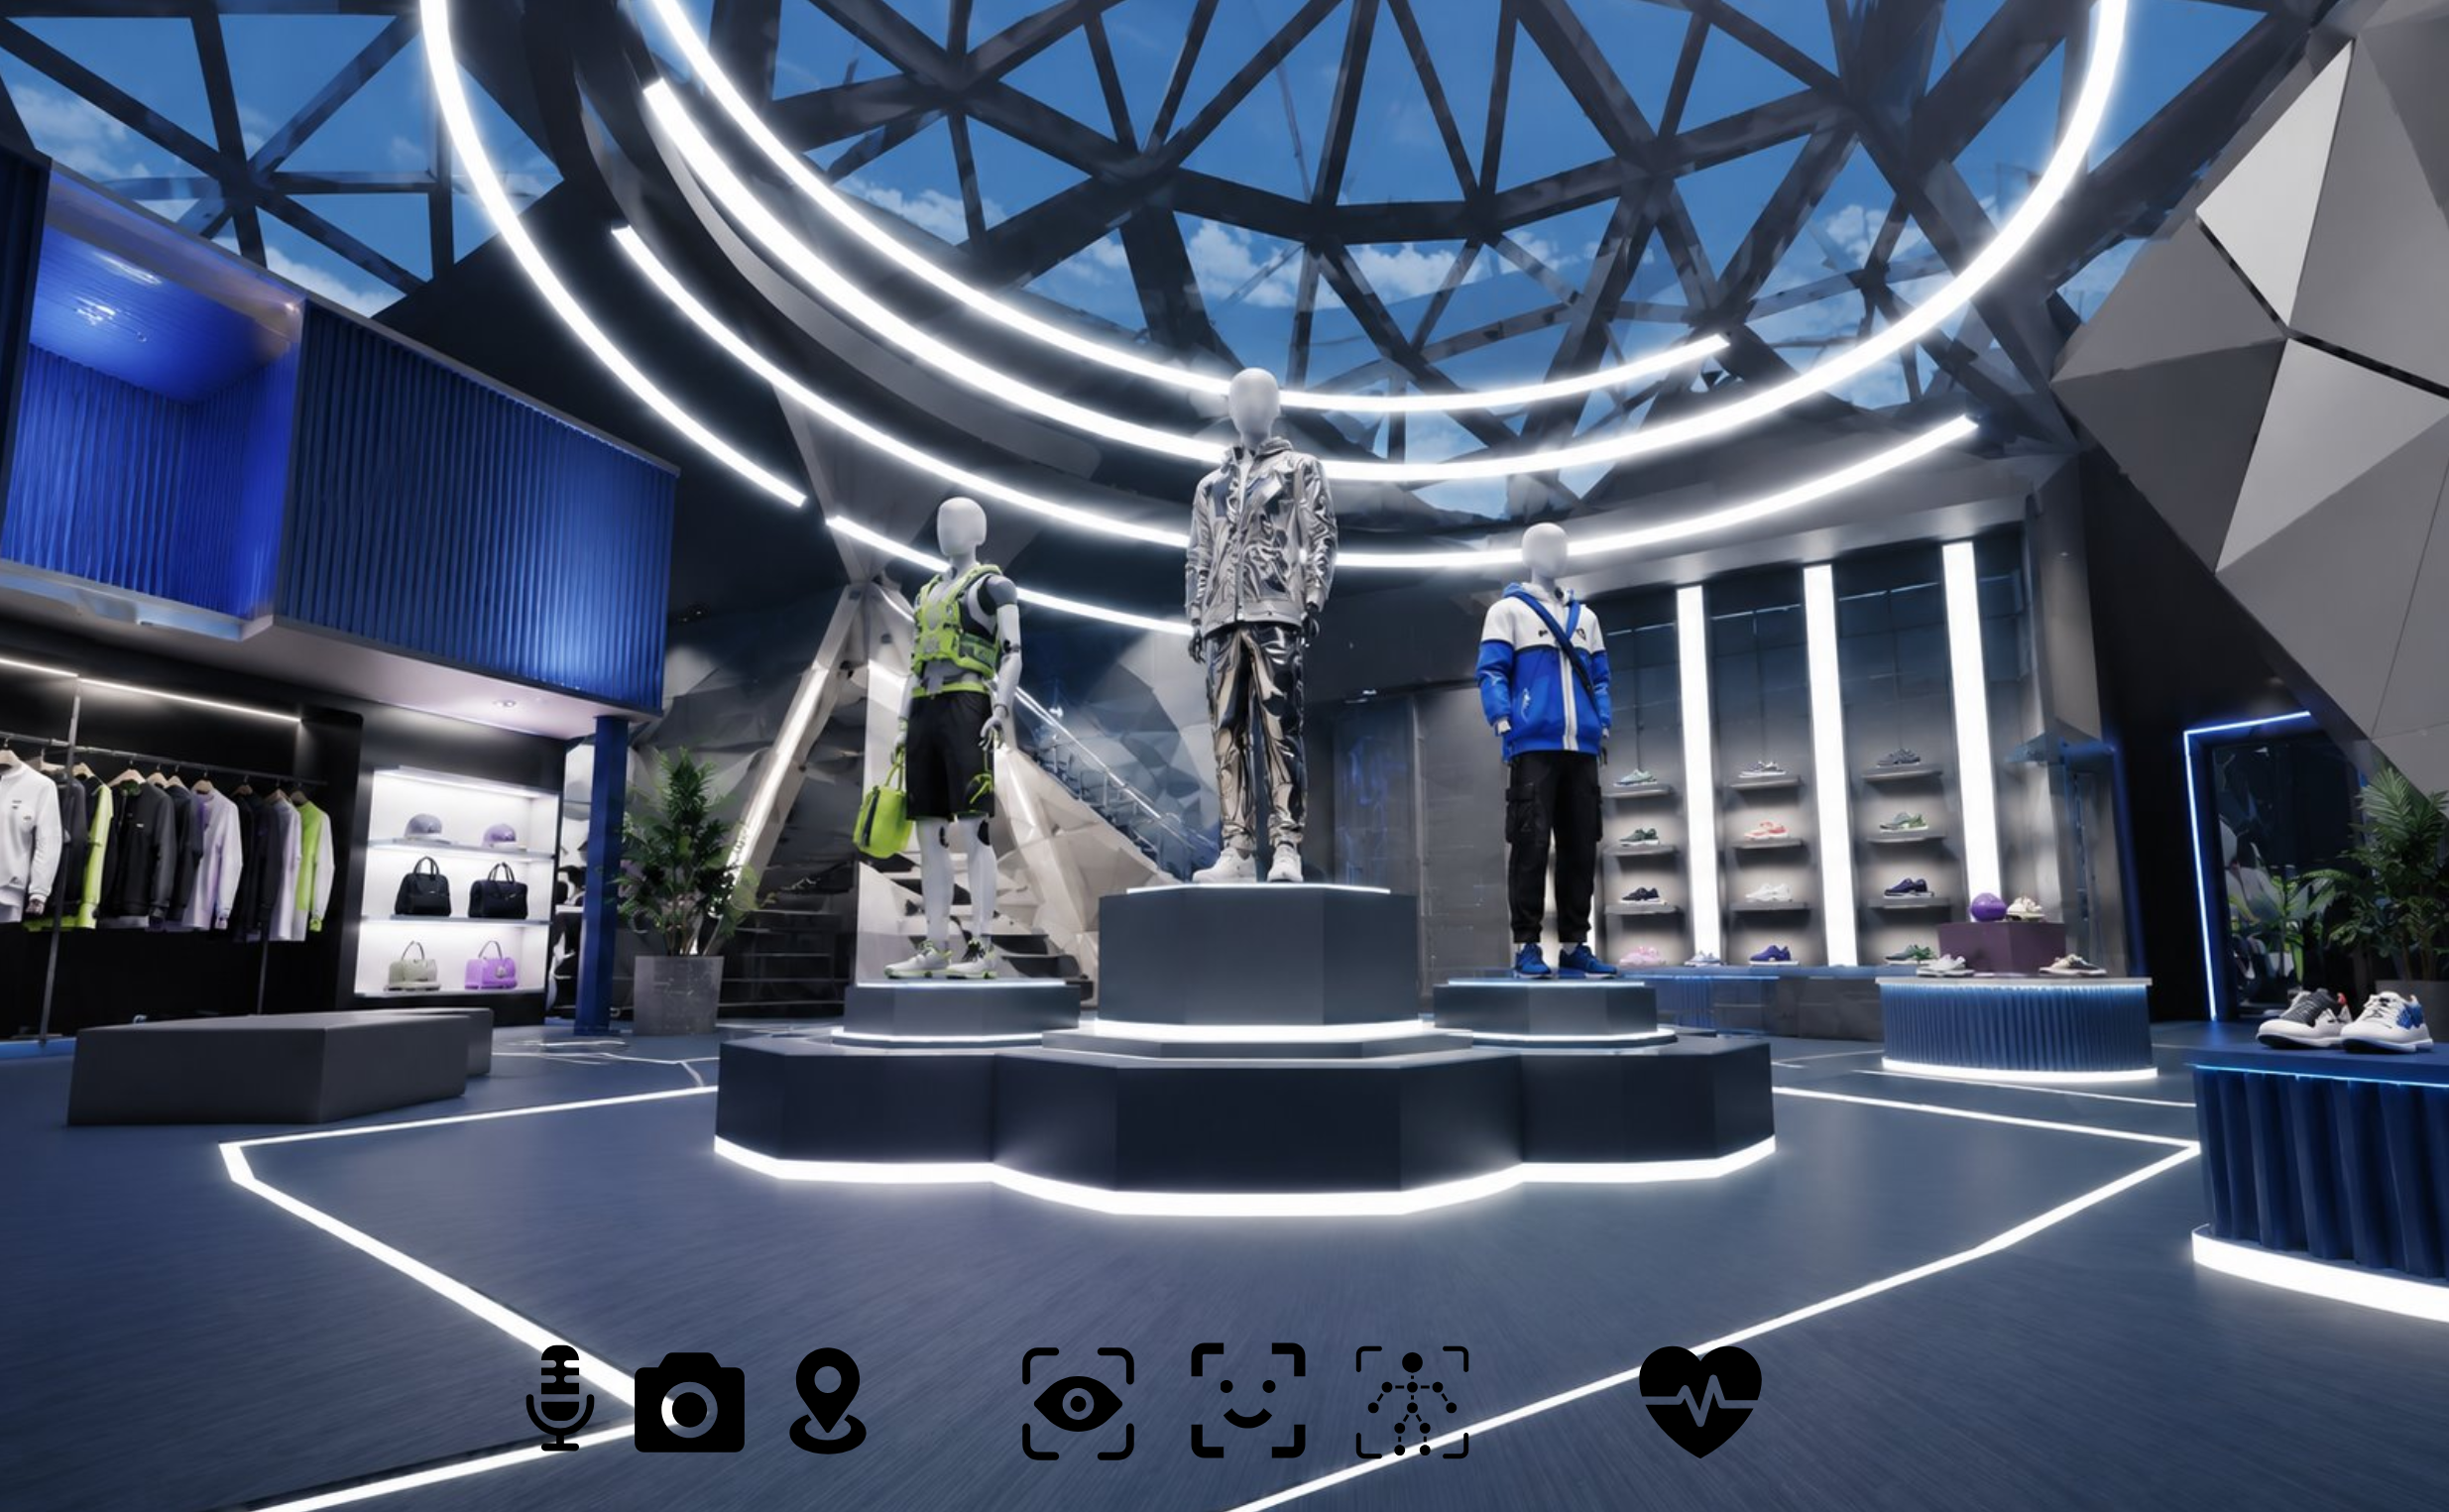
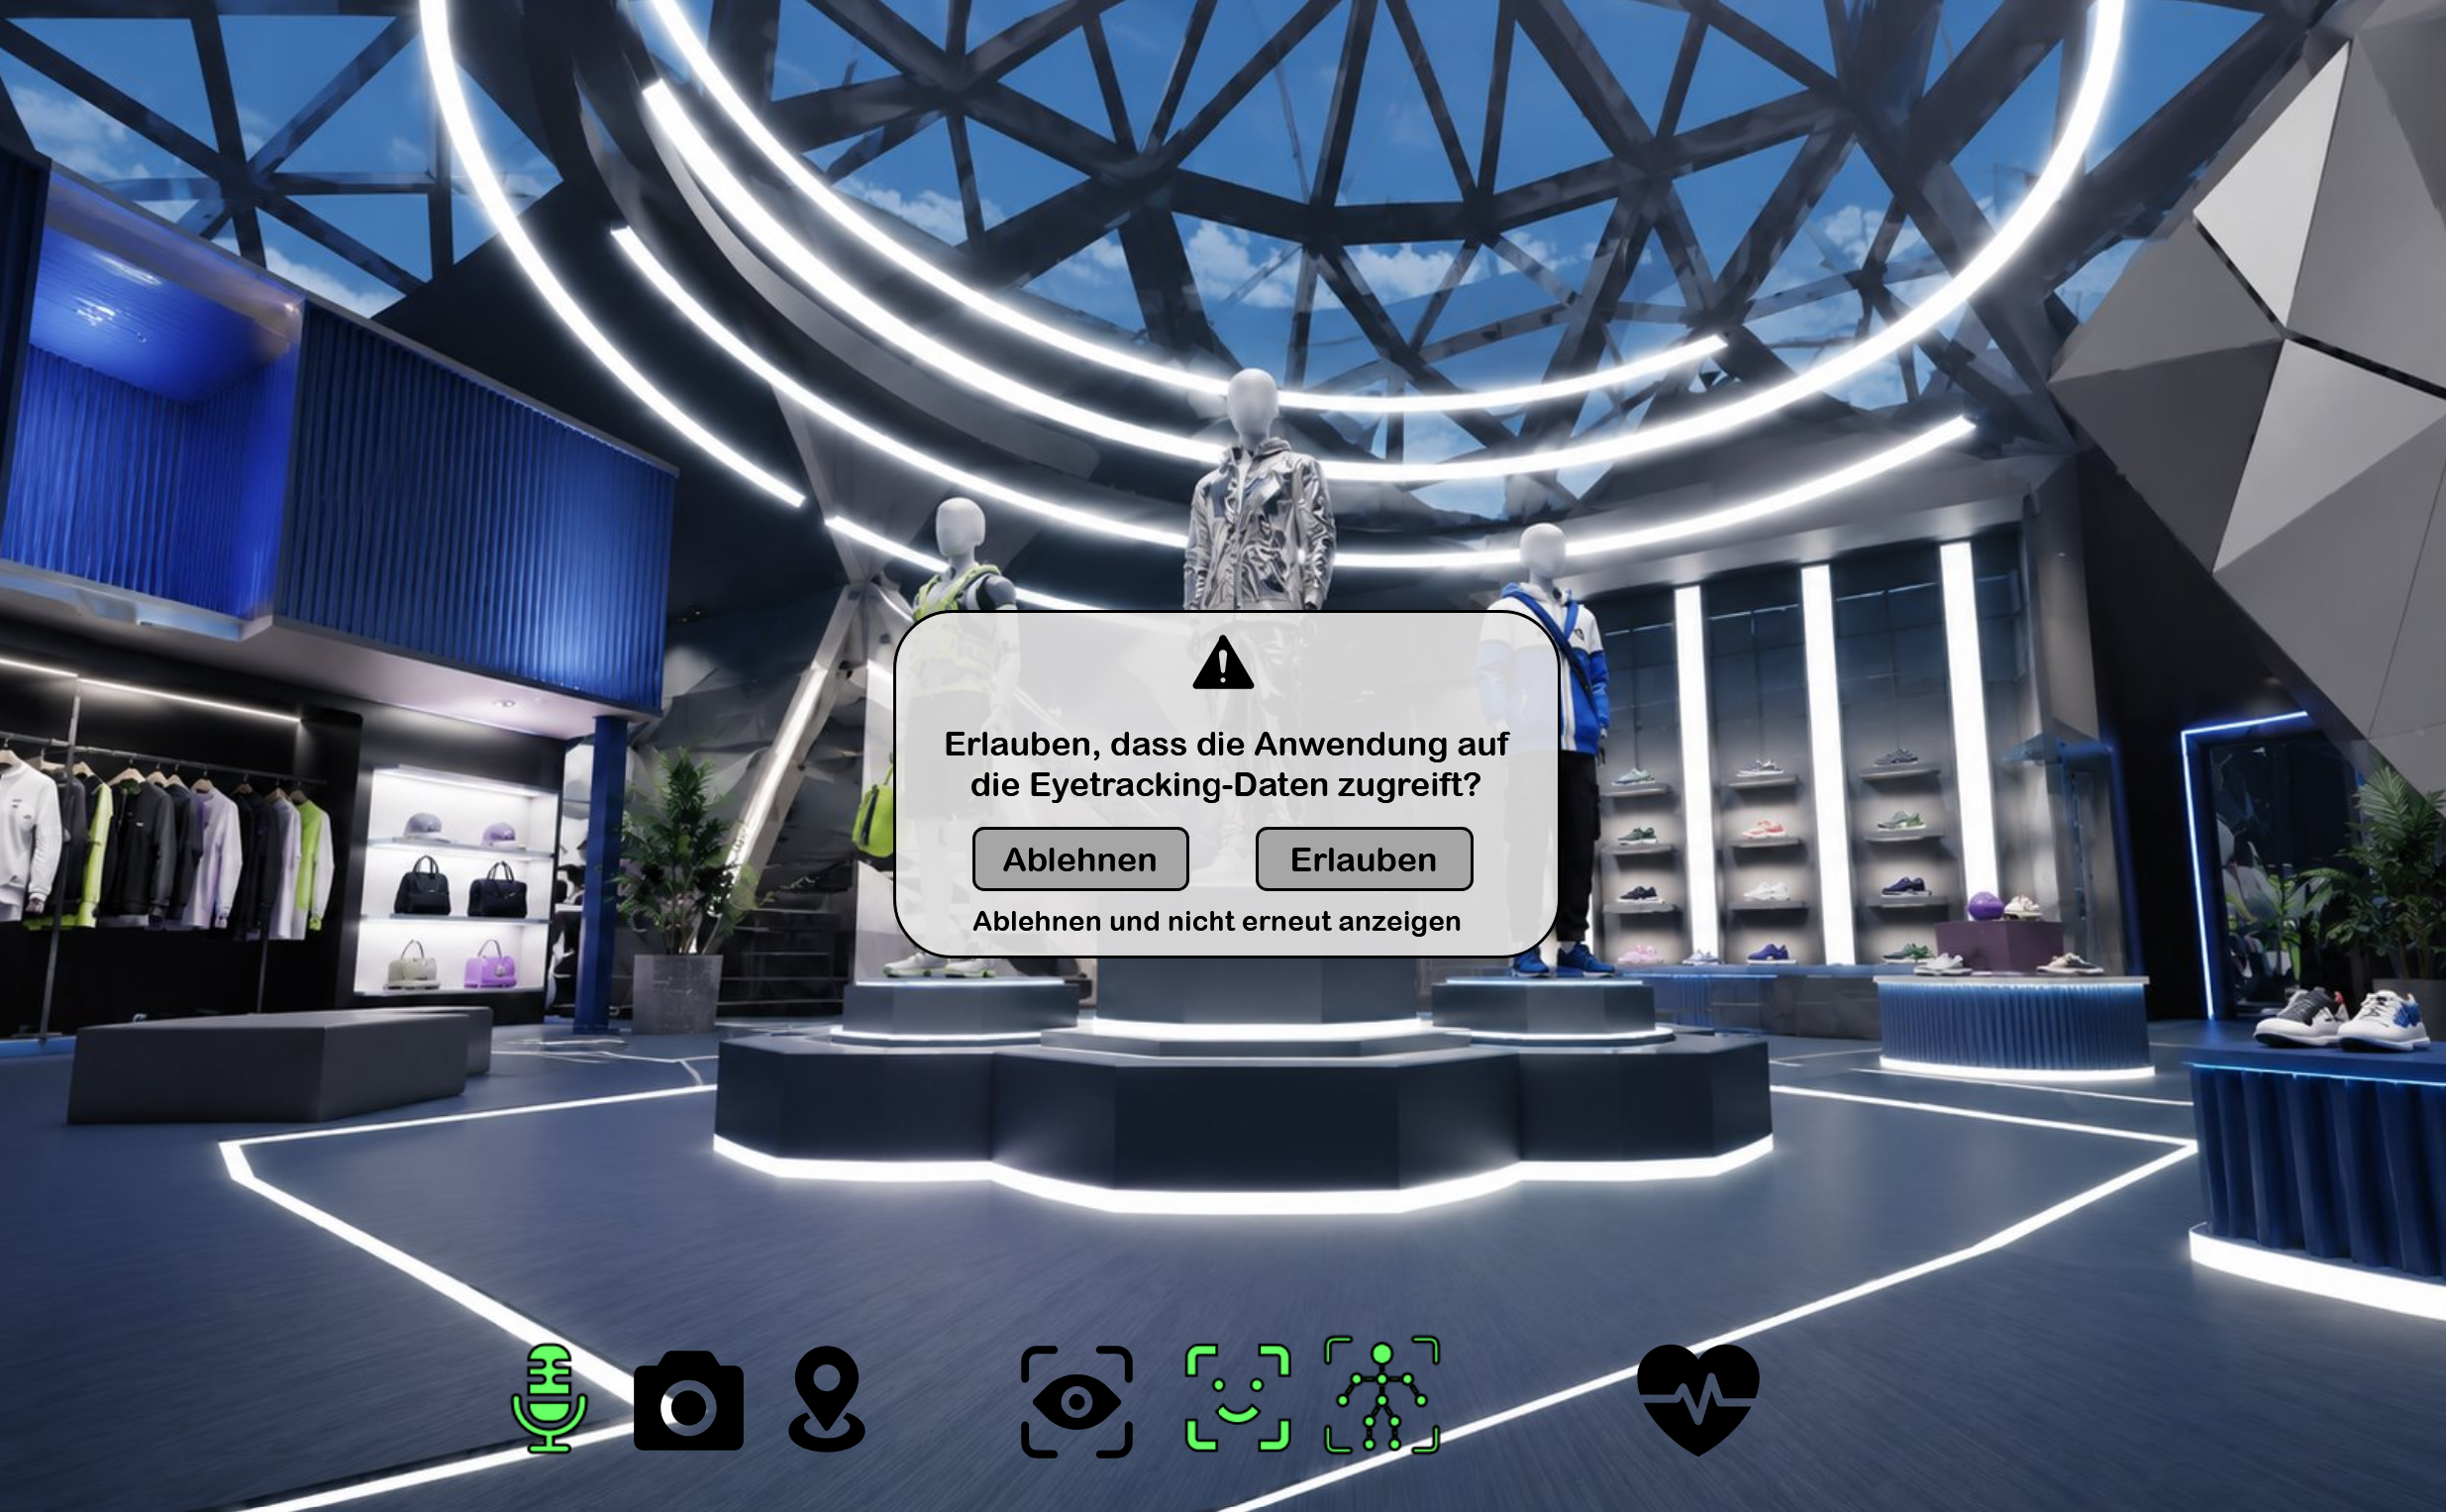
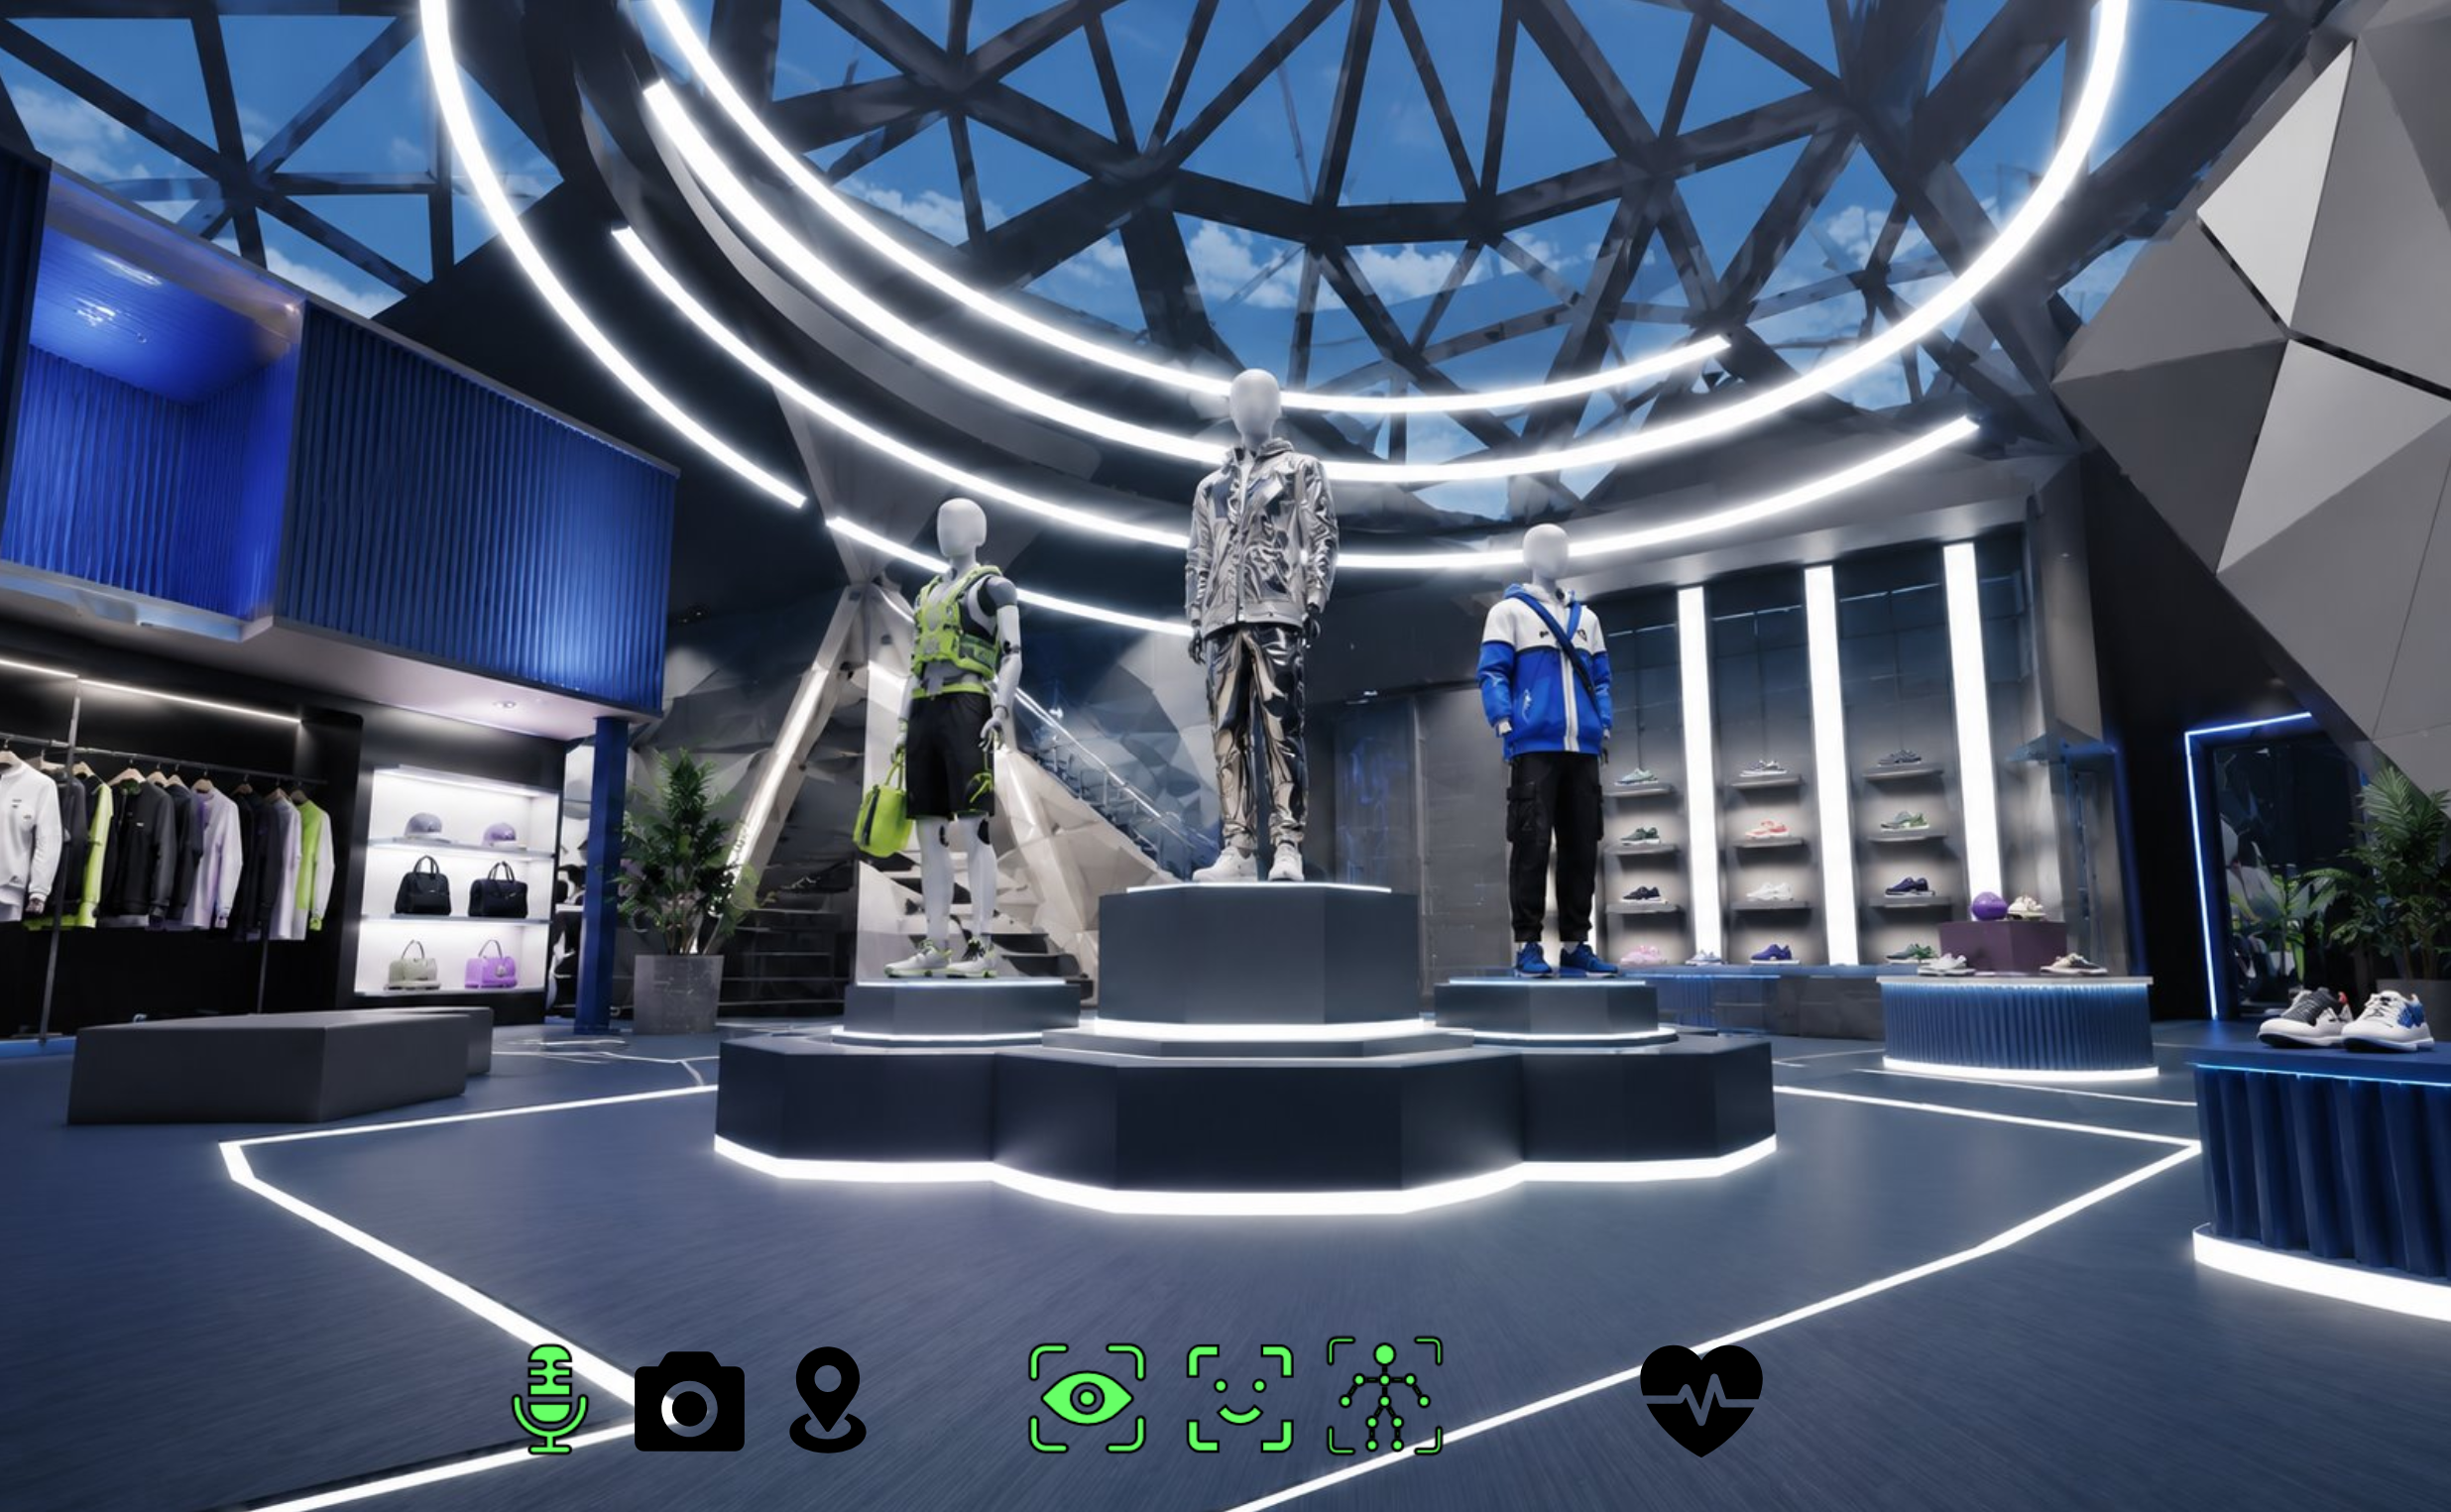
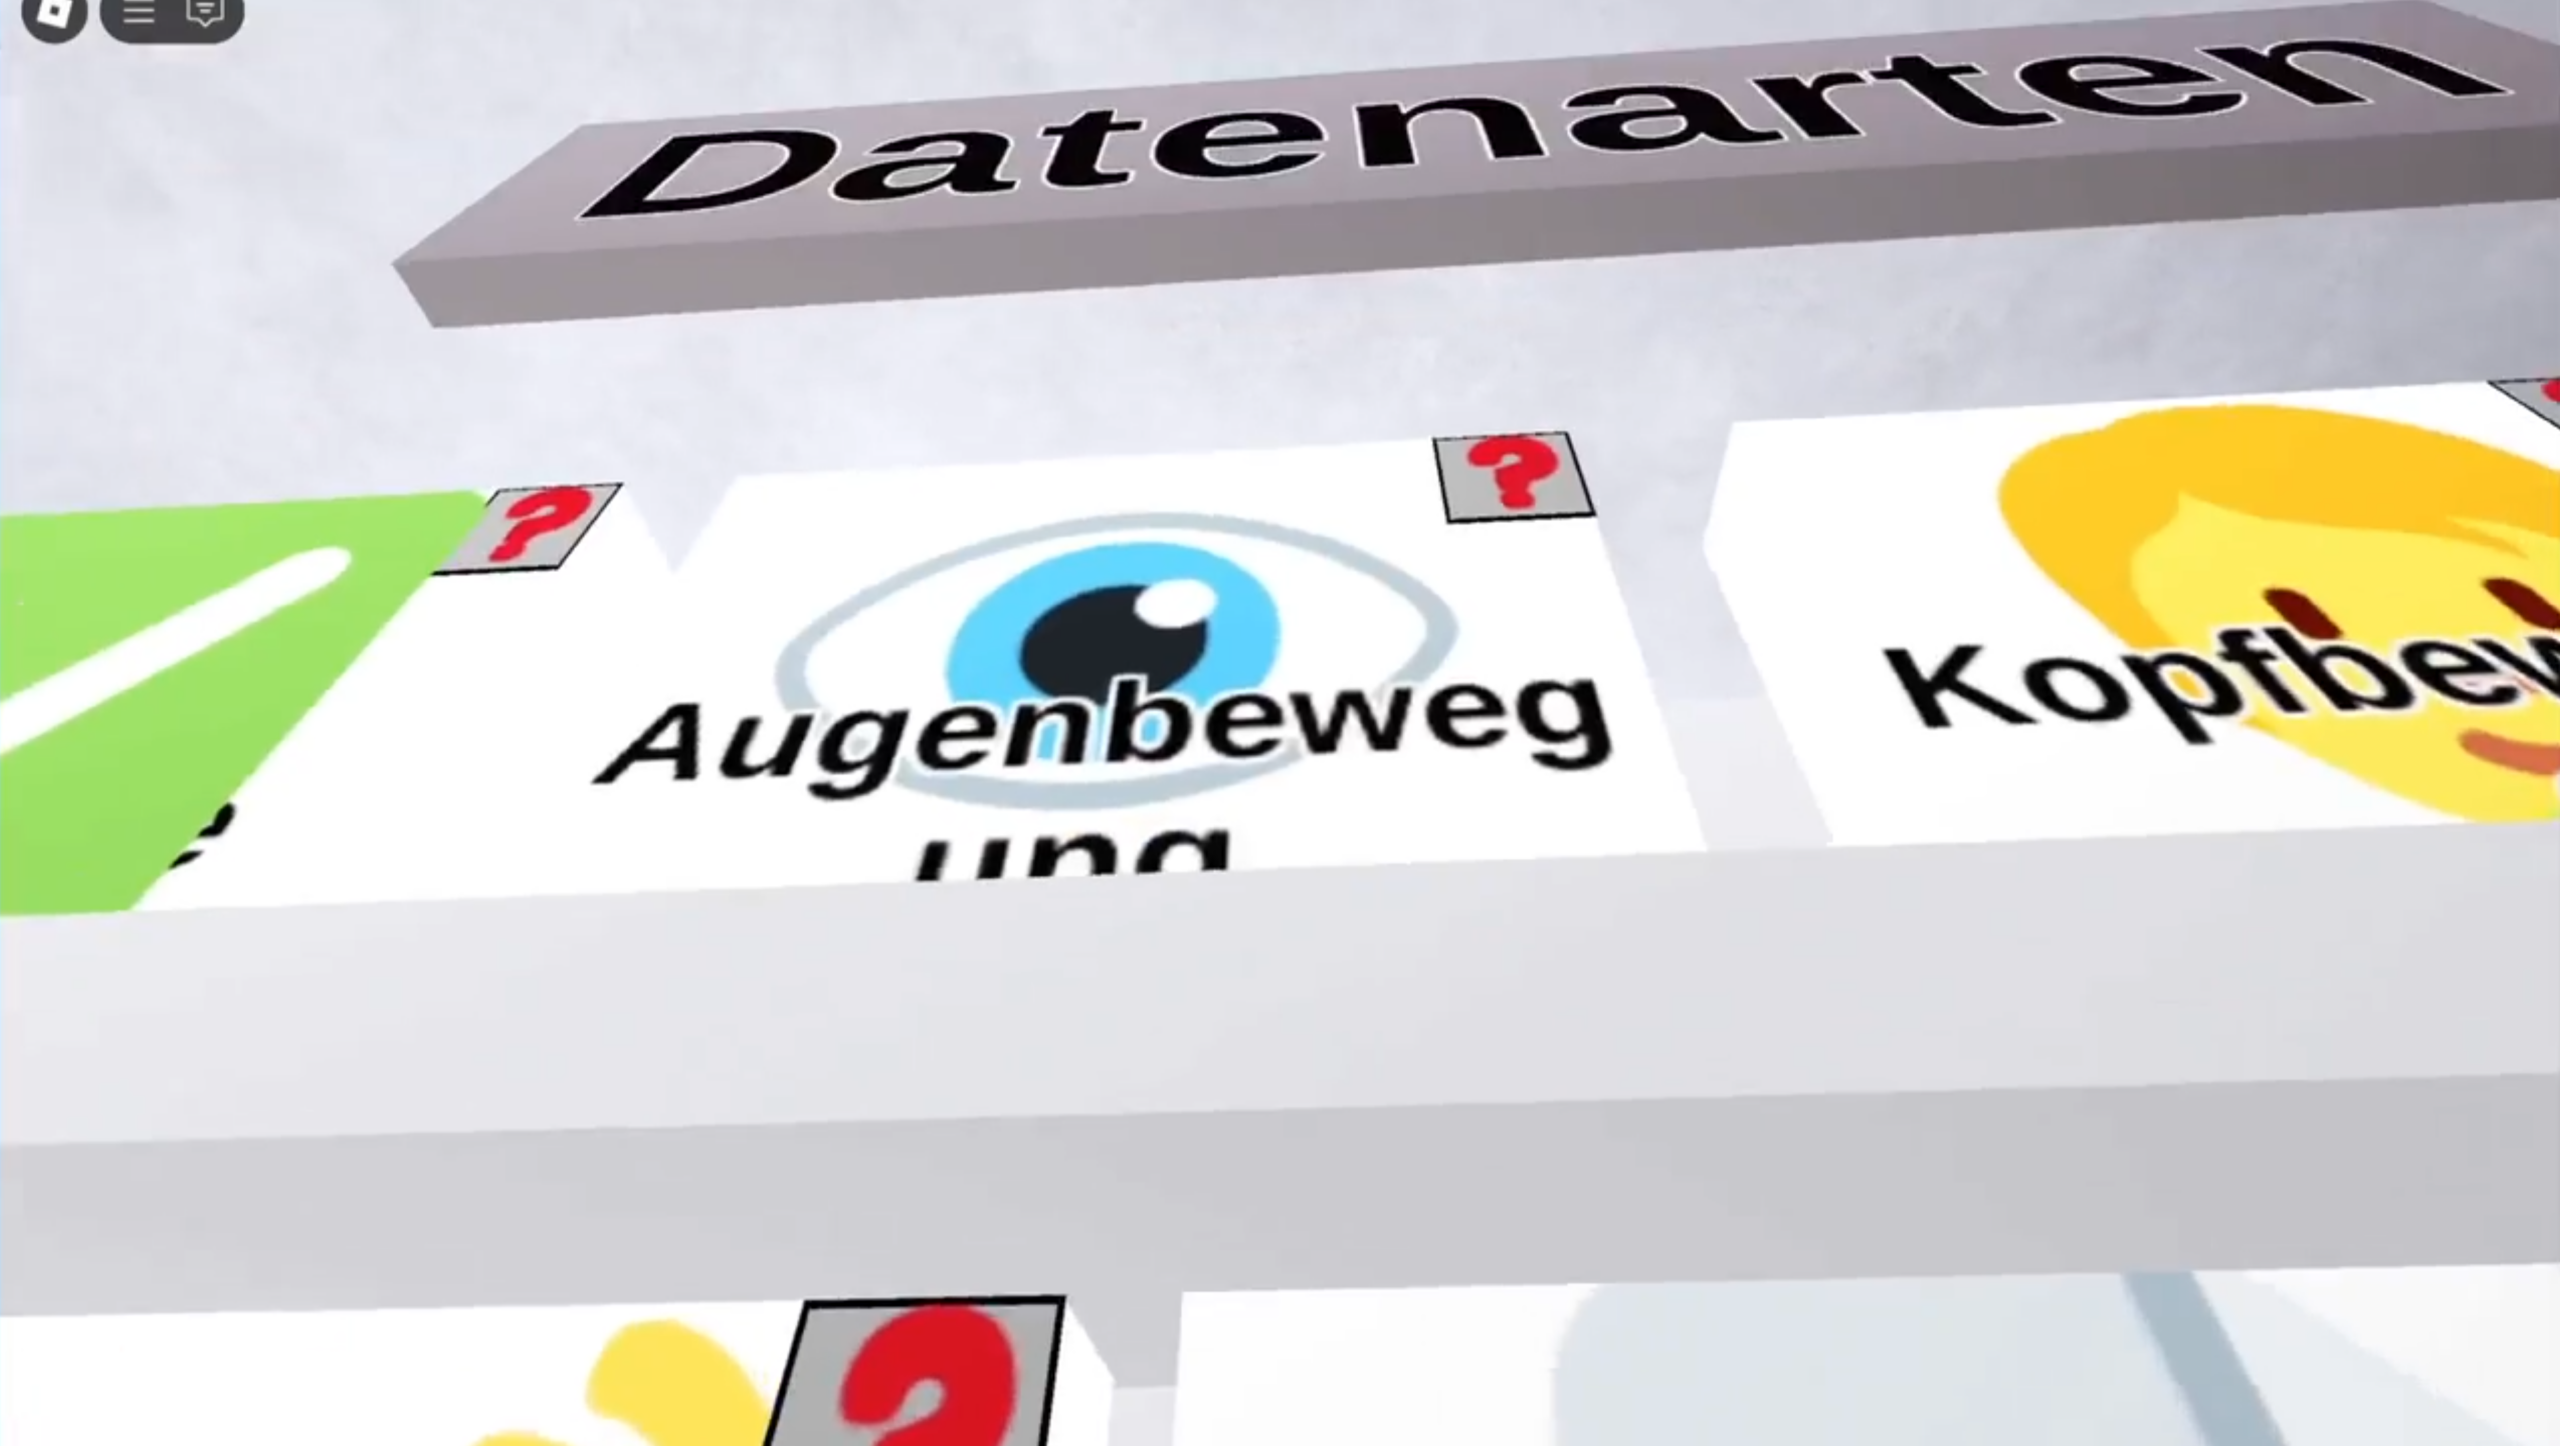
Designvorschlag "Nutzerseitige Steuerung von Datenerfassung durch Sensoren"
Plattformen bieten Nutzer:innen Einstellungsoptionen für physische und virtuelle Sensoren (z.B. Mikrofon, Kamera, Körperbewegung, Blickerfassung) an.
Nutzer:innen können damit eigenständig festlegen, welche Sensoren für Funktionalität und Datenerfassung aktiviert oder deaktiviert werden, und so die Datensammlung gezielt selbst steuern.
Was wird getan, damit personenbezogene Daten nur in möglichst geringem Umfang weitergegeben werden?
Erhobene personenbezogene Daten werden nur aufgrund einer Rechtsgrundlage an Dritte weitergegeben. Bei der Weitergabe an gemeinsame Verantwortliche und Auftragsverarbeiter werden die Pflichtenkreise transparent abgegrenzt.
Juristische Erläuterung
Eine Datenweitergabe stellt einen Verarbeitungsvorgang dar, sodass hierfür eine Rechtfertigung vorliegen muss (vgl. Item 1). „Dritter“ nach Art. 4 Nr. 10 DS-GVO ist eine natürliche oder juristische Person, Behörde, Einrichtung oder andere Stelle, außer der betroffenen Person, dem Verantwortlichen, dem Auftragsverarbeiter und den Personen, die unter der unmittelbaren Verantwortung des Verantwortlichen oder des Auftragsverarbeiters befugt sind, die personenbezogenen Daten zu verarbeiten. Eine Datenweitergabe an befugte Dritte führt dazu, dass diese automatisch gemeinsame Verantwortliche werden und sich mit dem Datenübermittler über ihre Rechten und Pflichten abstimmen müssen.
Daten werden an Unternehmen außerhalb der EU nur nach expliziter Einwilligung durch die Nutzer:innen weitergegeben.
Juristische Erläuterung
Die Empfehlung bezweckt eine Erhöhung des Schutzniveaus bei der Datenweitergabe außerhalb der EU.
Rechtlich gibt es drei unterschiedliche Möglichkeiten für eine zulässige Datenweitergabe außerhalb der EU:
– die vorherige ausdrückliche Einwilligung des Betroffenen (Art. 49 Abs. 1 S. 1 lit. a DS-GVO),
– ein Angemessenheitsbeschluss der EU-Kommission für das Datenschutzniveau im Drittland besteht (Art. 45 DS-GVO)
– geeignete Garantien des Verantwortlichen (Art. 46 DS-GVO) abgegeben wurden.
Da die (länderspezifischen) Angemessenheitsbeschlüsse und Garantiebedingungen oft unzureichend sind, wird empfohlen, Daten nur aufgrund einer ausdrücklichen Einwilligung des Betroffenen weiterzugeben.
Umsetzungsempfehlung:
Falls Daten außerhalb der EU transferiert werden, sollte hierzu eine explizite Einwilligung eingeholt werden, z.B. durch ein separates Pop-Up Fenster oder eine separate Abfrage durch System.
Personenbezogene Daten werden nicht an Dritte verkauft, die diese für personalisierte Werbung oder zur Erstellung von Persönlichkeitsprofilen nutzen.
Juristische Erläuterung
Die Empfehlung bezweckt einen fairen und voraussehbaren Umgang mit personenbezogenen Daten. Die Praxis des Datenhandels führt dazu, dass personenbezogene Daten in einem umfangreichen Ökosystem von Datenhändlern und Werbetreibenden zirkulieren, ohne dass Verantwortliche oder Betroffene noch nachvollziehen können, wer Daten hat und wofür sie genutzt werden. Damit können Verantwortliche Integrität und Vertraulichkeit (Art. 5 Abs. 1 lit. f DS-GVO) häufig nicht mehr einhalten. Auch Zweckbindung und Datenminimierung (vgl. Item 3, Art. 5 Abs. 1 lit. a DS-GVO) sind mit dem massenhaften Weiterverkauf von Daten zu neuen Zwecken (Werbung, Profilbildung) schwer vereinbar. Deshalb wird Verantwortlichen von einem Verkauf personenbezogener Daten abgeraten.
Umsetzungsempfehlung:
Unternehmen, die Daten nicht weiterverkaufen, könnten hierauf explizit hinweisen, etwa in der Datenschutzerklärung, in einem Cookiebanner oder über einen Datenschutzassistenten.
Inwiefern werden personenbezogene Daten für Werbezwecke eingesetzt?
Personenbezogene Daten werden grundsätzlich nur mit der Einwilligung der betroffenen Person für Werbetracking verwendet.
Juristische Erläuterung
Werbetracking bezeichnet das Sammeln und Auswerten von Nutzer:innendaten, um personalisierte Werbung auszuspielen.
Unter der DSGVO ist dafür in der Regel eine Einwilligung der betroffenen Person nötig (Art. 6 Abs. 1 lit. a i.V.m. Art. 7 DSGVO). Dies gilt ausnahmslos, wenn zum Tracking Cookies verwendet werden (§ 25 TDDDG).
Werbetracking auf andere Rechtsgrundlagen zu stützen, etwa auf die Erforderlichkeit des Werbetracking im Rahmen einer Vertragsbeziehung oder wirtschaftliche Interessen, wurde von der Rechtsprechung bislang nicht anerkannt.
Werbung wird nicht aufgrund von Persönlichkeitsprofilen geschaltet, sondern nur im Rahmen von kontextbezogener Werbung, d. h. passend zum Inhalt der gerade besuchten Seiten.
Juristische Erläuterung
Kontextbasierte (kontextbezogene) Werbung ist eine Form der Online‑Werbung, bei der Anzeigen zum Inhalt der gerade besuchten Seite passen. Somit wird hier Werbung geschaltet, ohne dass personenbezogene Nutzerdaten ausgewertet werden. Daher ist eine solche Form von Werbung sehr datensparsam und wird daher empfohlen. Weil es schon an der Verarbeitung von personenbezogenen Daten fehlt, ist die DS-GVO nicht anwendbar (Art. 2 I DS-GVO).
Umsetzungsempfehlung
Unternehmen , die nur kontextbasierte Werbung einsetzen, könnten darauf explizit hinweisen, etwa in der Datenschutzerklärung, in einem Cookiebanner oder über einen Datenschutzassistenten. Hierzu könnte auch ein Kurztext oder ein Icon verwendet werden („z. B. no personalized ads, only context ads“-Label)
Inwiefern werden personenbezogene Daten gelöscht?
Es wird sichergestellt, dass personenbezogene Daten auf Wunsch gelöscht werden. Dies gilt für den Anbieter der Erstanwendung sowie für Dritte, an die Daten im Auftrag weitergegeben wurden.
Juristische Erläuterung
Verantwortliche müssen auf Verlangen des Betroffenen personenbezogene Daten unverzüglich löschen, wenn der Betroffene seine die Verarbeitung legitimierende Einwilligung widerruft (Art. 17 Abs. 1 lit. a DS-GVO) oder Widerspruch gegen die Verarbeitung einlegt (Art. 17 Abs. 1 lit. c i.V.m. Art. 21 Abs. 1 DS-GVO). Ferner kann der Betroffene seinen Löschungsanspruch geltend machen, wenn der Verantwortliche aus anderen Gründen zur Löschung verpflichtet ist, z.B. weil der Zweck der Datenverarbeitung erreicht wurde (Art. 17 Abs. 1 lit. a DS-GVO).
Was wird getan, damit personenbezogene Daten sicher gespeichert werden?
Durch technische und organisatorische Maßnahmen wird ein angemessenes Sicherheitsniveau für personenbezogene Daten gewährleistet.
Juristische Erläuterung
Art. 32 DS-GVO verpflichtet Verantwortliche, durch technische und organisatorische Maßnahmen ein angemessenes Sicherheitsniveau für personenbezogene Daten zu gewährleisten. Dabei gilt nach dem risikobasierten Ansatz, dass dieser umso höher sein muss, je sensibler die Daten sind. Geeignete TOMs sind z.B. Annonymisierung von Daten, eine lokale Verarbeitung oder die Sicherstellung der technischen Systemintegrität.
Sensible, personenbezogene Daten (z.B. Gesundheitsdaten) werden soweit möglich auf dem Gerät verarbeitet und nicht in eine Cloud exportiert.
Juristische Erläuterung
Die Empfehlung bezweckt eine risikoarme Datenspeicherung auf dem lokalen Gerät. Rechtlich ist die Speicherung von Daten in einer Cloud an einige weitere Voraussetzungen gebunden. Cloud-Computing ist bei sensiblen Daten wie Gesundheitsdaten nämlich nicht mit einem – sonst für Cloud-Computing – üblichen berechtigten Interesse iSd Art. 6 Abs. 1 lit. f DS-GVO zu rechtfertigen. Dafür bedarf es regelmäßig einer Einwilligung gem. Art. 9 Abs. 1 lit a DS-GVO. Daneben können aber auch zahlreiche andere Gründe eine lokale Verarbeitung erfordern (z.B. keine Einwirkungsmacht auf Auftragsverarbeiter, Sicherheitsrisiken oder der Grundsatz der Datenminimierung bzw. Privacy by Design). Der Verantwortliche müsste rechtfertigen, warum gerade die Übertragung in die Cloud erforderlich ist.
Umsetzungsempfehlung
Unternehmen, die sensible Daten wie biometrische Daten auf dem lokalen Gerät speichern, könnten darauf explizit hinweisen, etwa in der Datenschutzerklärung, in einem Cookiebanner oder über einen Datenschutzassistenten (z. B. „biometric data stored on device“).
Wenn Daten in einer Cloud gespeichert werden (müssen), dann hat diese ihren Standort in Deutschland oder der EU.
Juristische Erläuterung
Die Empfehlung bezweckt eine Erhöhung des Schutzniveaus durch eine Datenspeicherung innerhalb der EU.
Umsetzungsempfehlung
Unternehmen, die Daten innerhalb der EU speichern, könnten darauf explizit hinweisen, etwa in der Datenschutzerklärung, in einem Cookiebanner oder über einen Datenschutzassistenten (z. B. „Stored in EU“).
Was wird getan, damit Nutzer:innen über die Verwendung von personenbezogenen Daten informiert werden?
Für Nutzer:innen ist klar ersichtlich, welche personenbezogenen Daten verarbeitet werden, an wen sie weitergegeben werden und wie sie verwendet werden.
Juristische Erläuterung
Die Datenverarbeitung muss transparent sein (Art. 5 Abs. 1 lit. a DSGVO). Nach Art. 12 ff. DSGVO sind Nutzer:innen in klarer und verständlicher Form u. a. über Zwecke der Verarbeitung, Rechtsgrundlagen, Empfänger sowie Speicherdauer zu informieren.
Je nach Kontext sind auch die verarbeiteten Datenkategorien anzugeben (z. B. Tracking-, Kommunikations- oder Zahlungsdaten), insbesondere bei indirekter Datenerhebung oder im Rahmen von Auskunftsansprüchen. Dabei ist zu berücksichtigen, dass auch aus scheinbar harmlosen Daten (z. B. Blickrichtung) sensitive Schlussfolgerungen gezogen werden können (z. B. sexuelle Orientierung).
Werden Daten an Dritte weitergegeben, können diese (mit-)verantwortlich sein. In diesem Fall sind Zuständigkeiten, insbesondere für Informationspflichten, nach Art. 26 DSGVO festzulegen.
Die Privatsphäre-Einstellungen sind für Nutzer:innen intuitiv, einfach zu finden und zu bedienen.
Juristische Erläuterung
Die Empfehlung bezweckt ein hohes Schutzniveau für Verbraucher:innen durch datenschutzfreundliche Gestaltung und ist somit eine konkrete Umsetzungsmöglichkeit für Privacy by Design nach Art. 25 DSGVO.
Gem. Art. 25 Abs. 2 S. 1 DS-GVO muss der Verantwortliche sicherstellen, dass durch Voreinstellung nur personenbezogene Daten, deren Verarbeitung für den jeweiligen bestimmten Verarbeitungszweck erforderlich ist, verarbeitet werden. Dadurch soll sowohl bei der Planung als auch bei der Durchführung einer Verarbeitung risikobasiert sichergestellt werden, dass die Datenschutzgrundsätze gem. Art. 5 Abs. 1 DS-GVO eingehalten werden.
Nutzer:innen können durch Sensorhinweise aktuell verfolgen, welche personenbezogenen Daten erhoben werden.
Juristische Erläuterung
Aus rechtlicher Sicht ist müssen Nutzer:innen darüber informiert werden, ob und welche personenbezogenen Daten erhoben werden. Der Designvorschlag stellt eine mögliche, konkrete Option der nutzerfreundlichen Ausgestaltung von Hinweisen zur Datenverarbeitung dar.
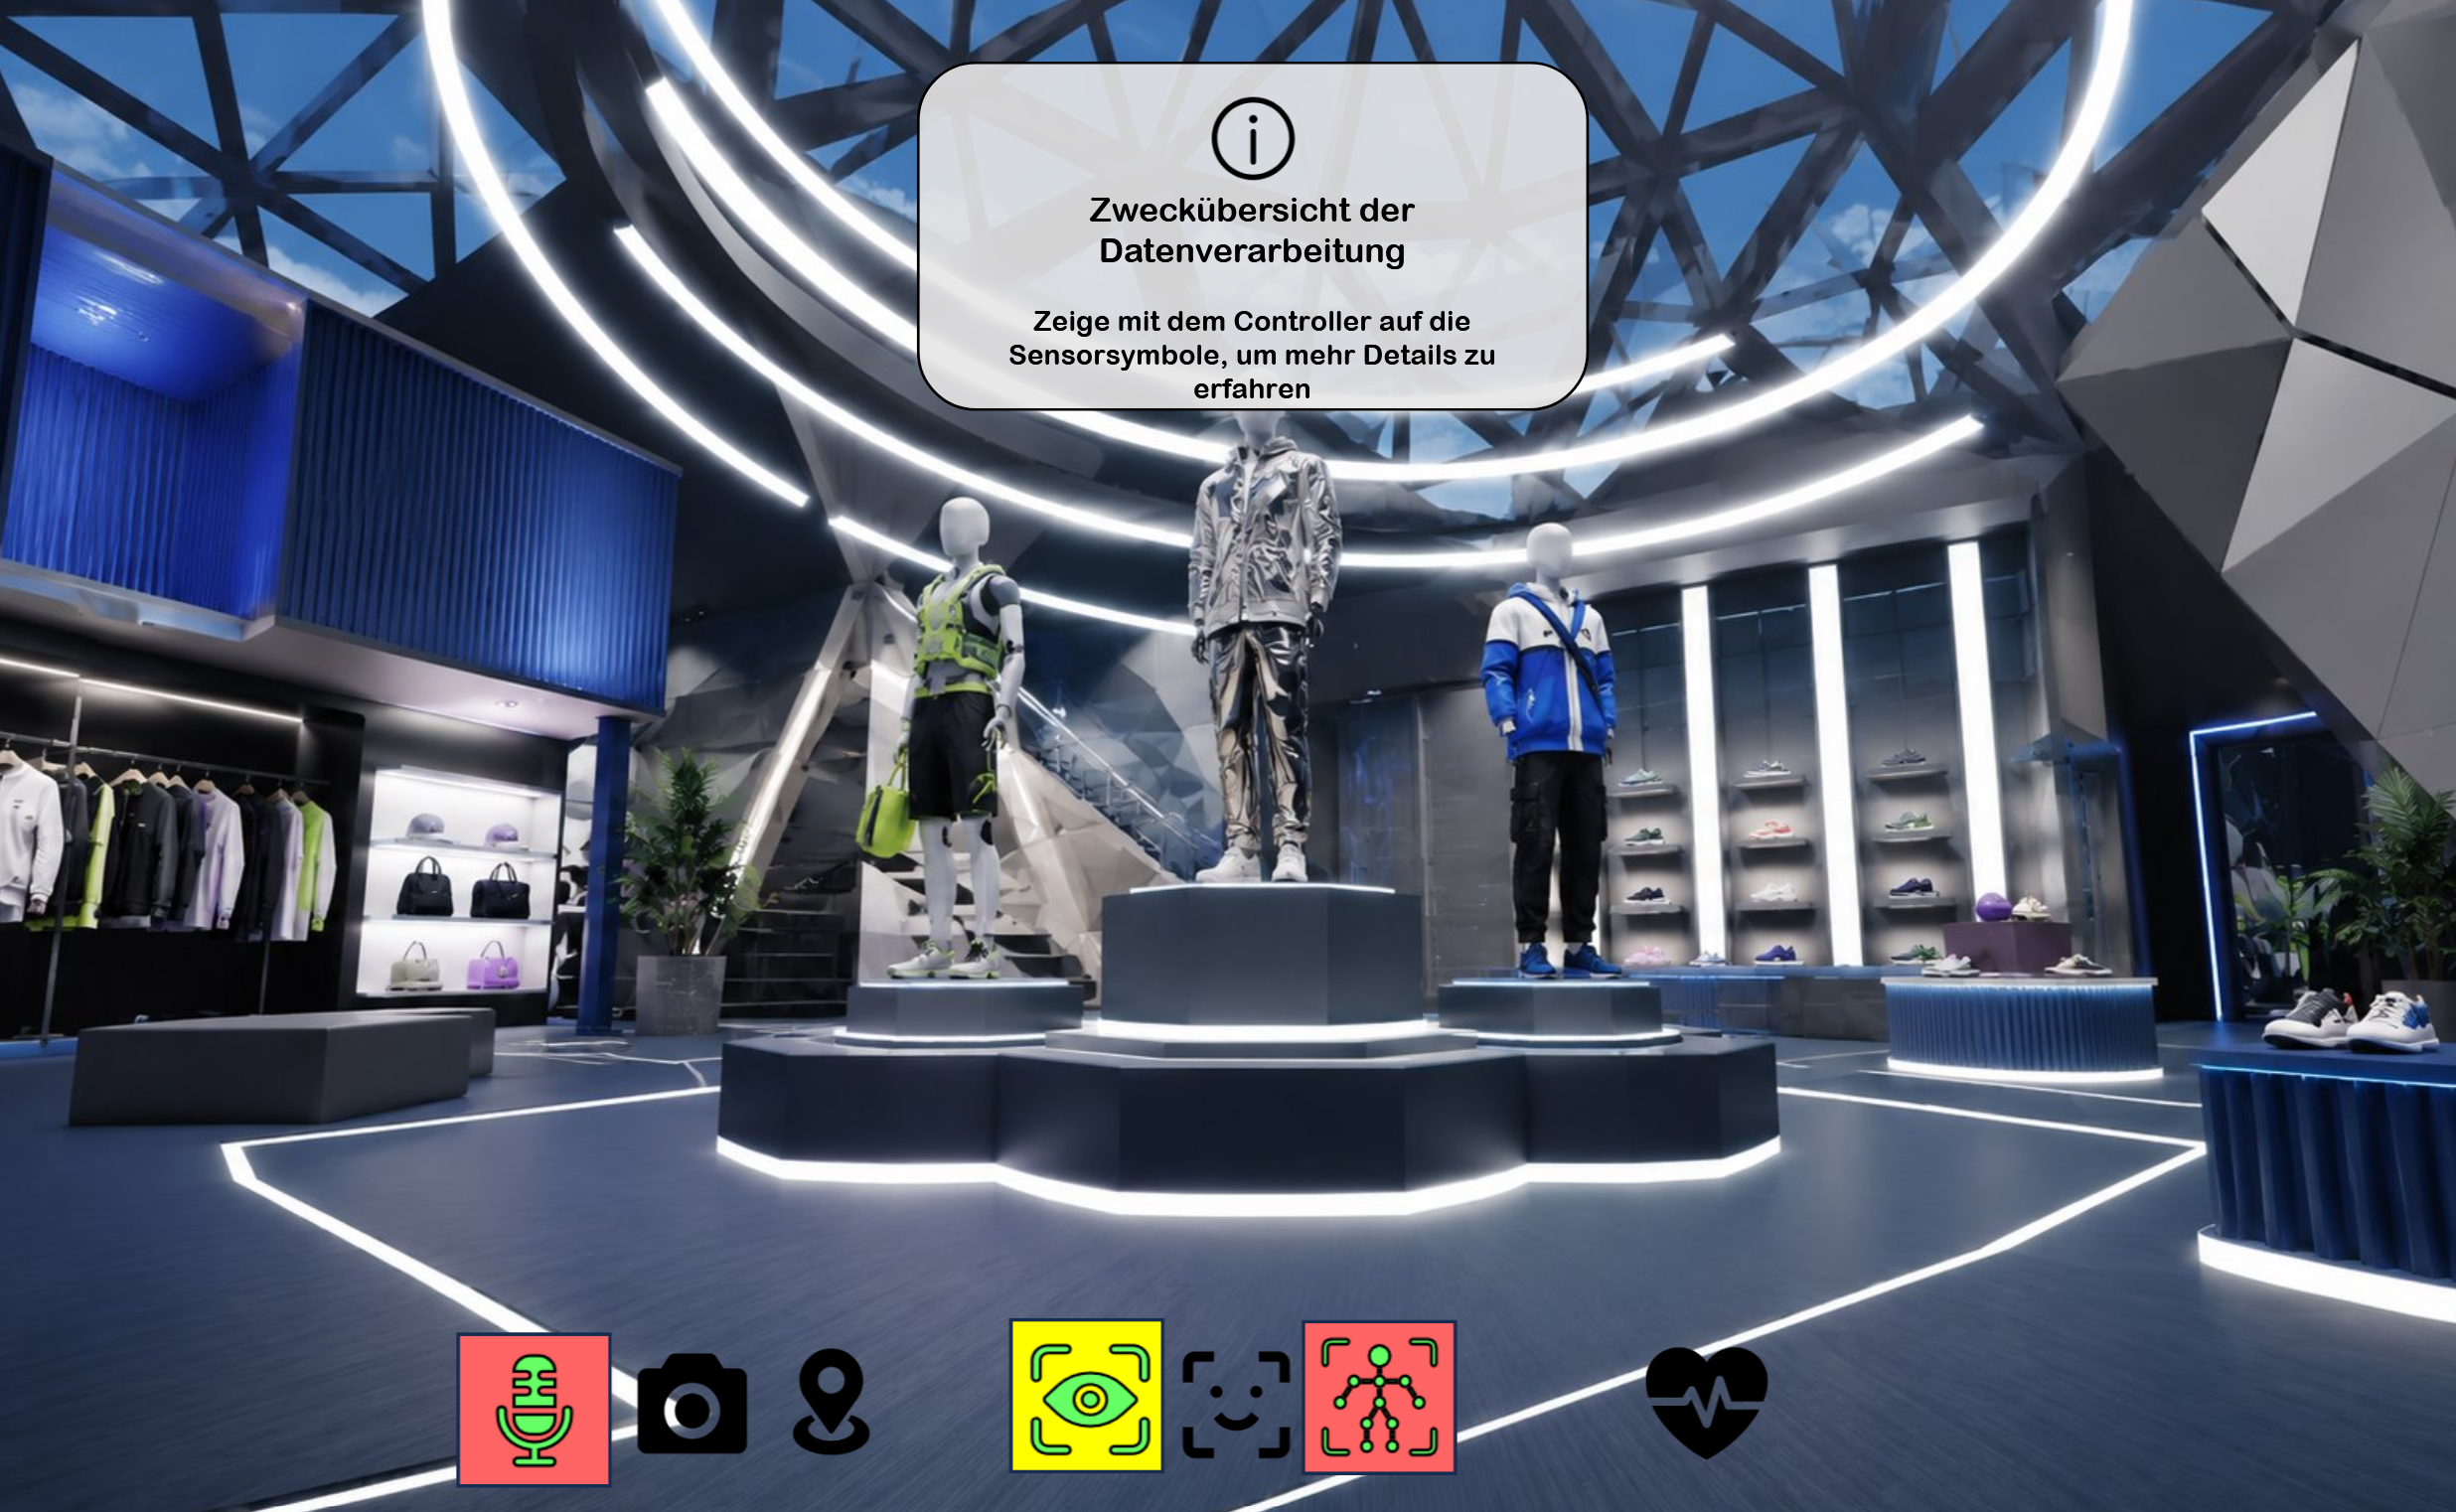
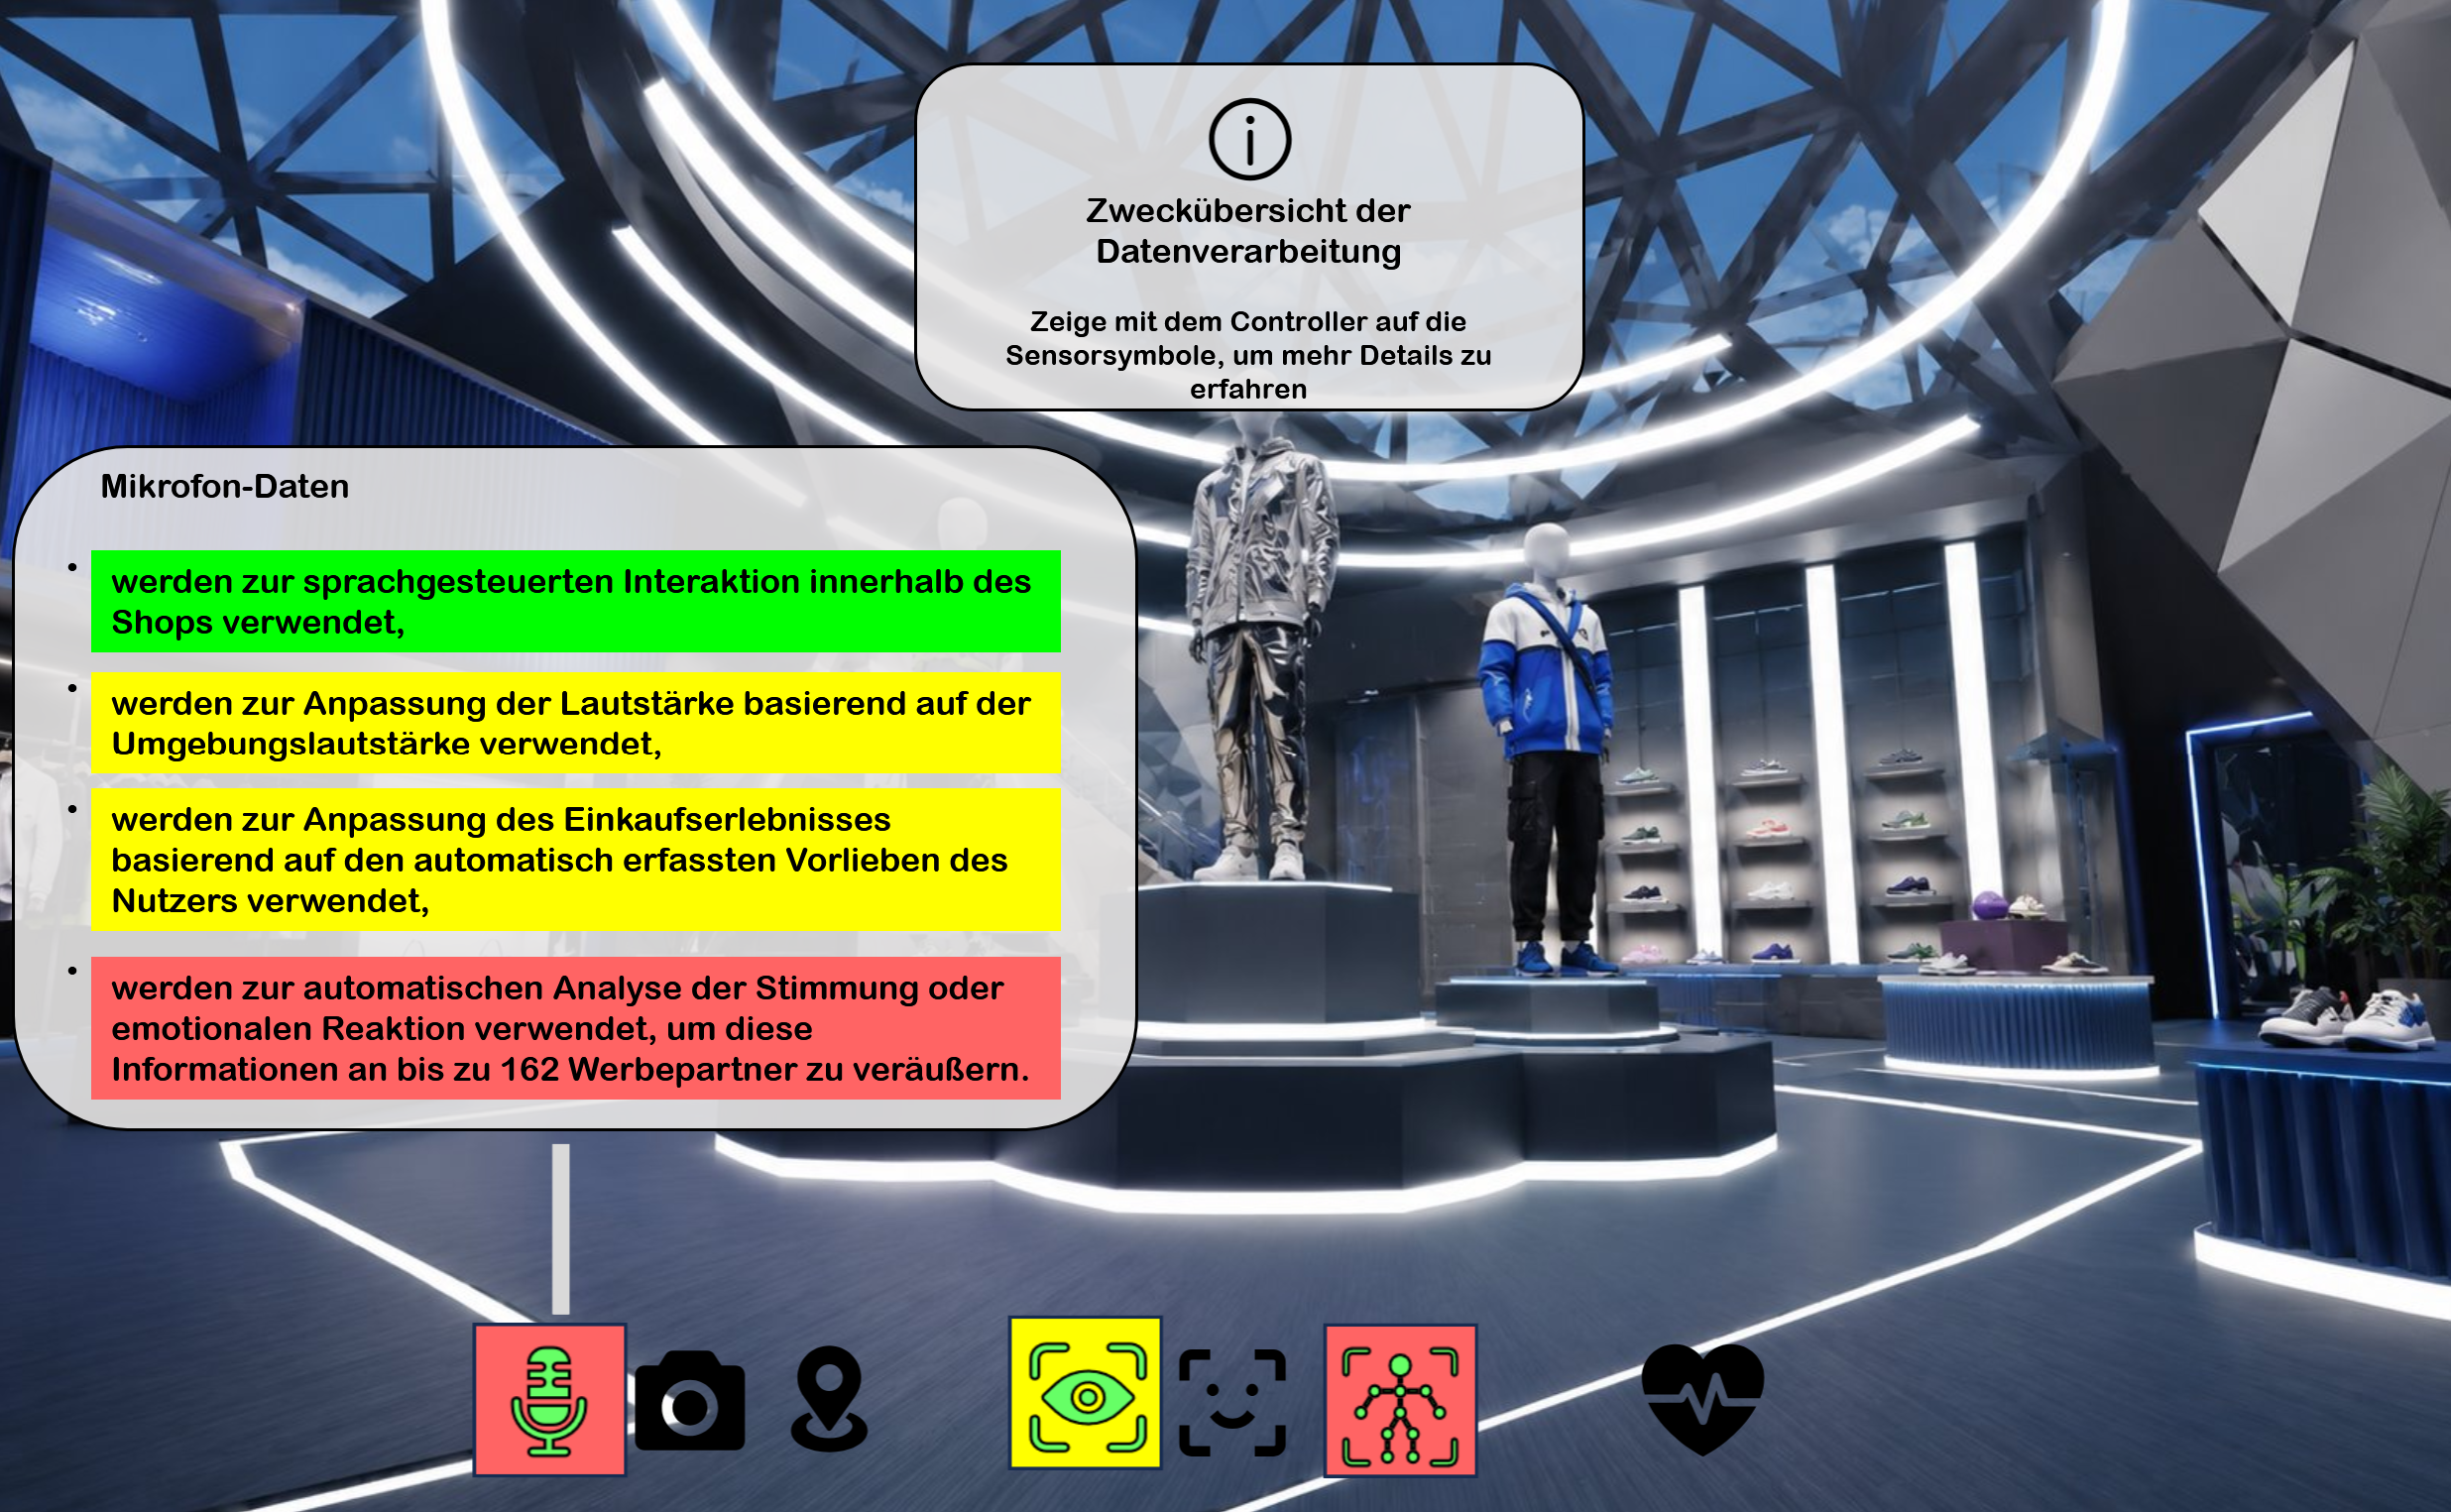
Designvorschlag "Sensorenhinweise"
Nutzende können Echtzeithinweise aktivieren, die anzeigen, welche personenbezogenen Daten von welchen physischen und virtuellen Sensoren verarbeitet werden, abhängig von der Situation in der virtuellen Umgebung und Nutzeraktionen.
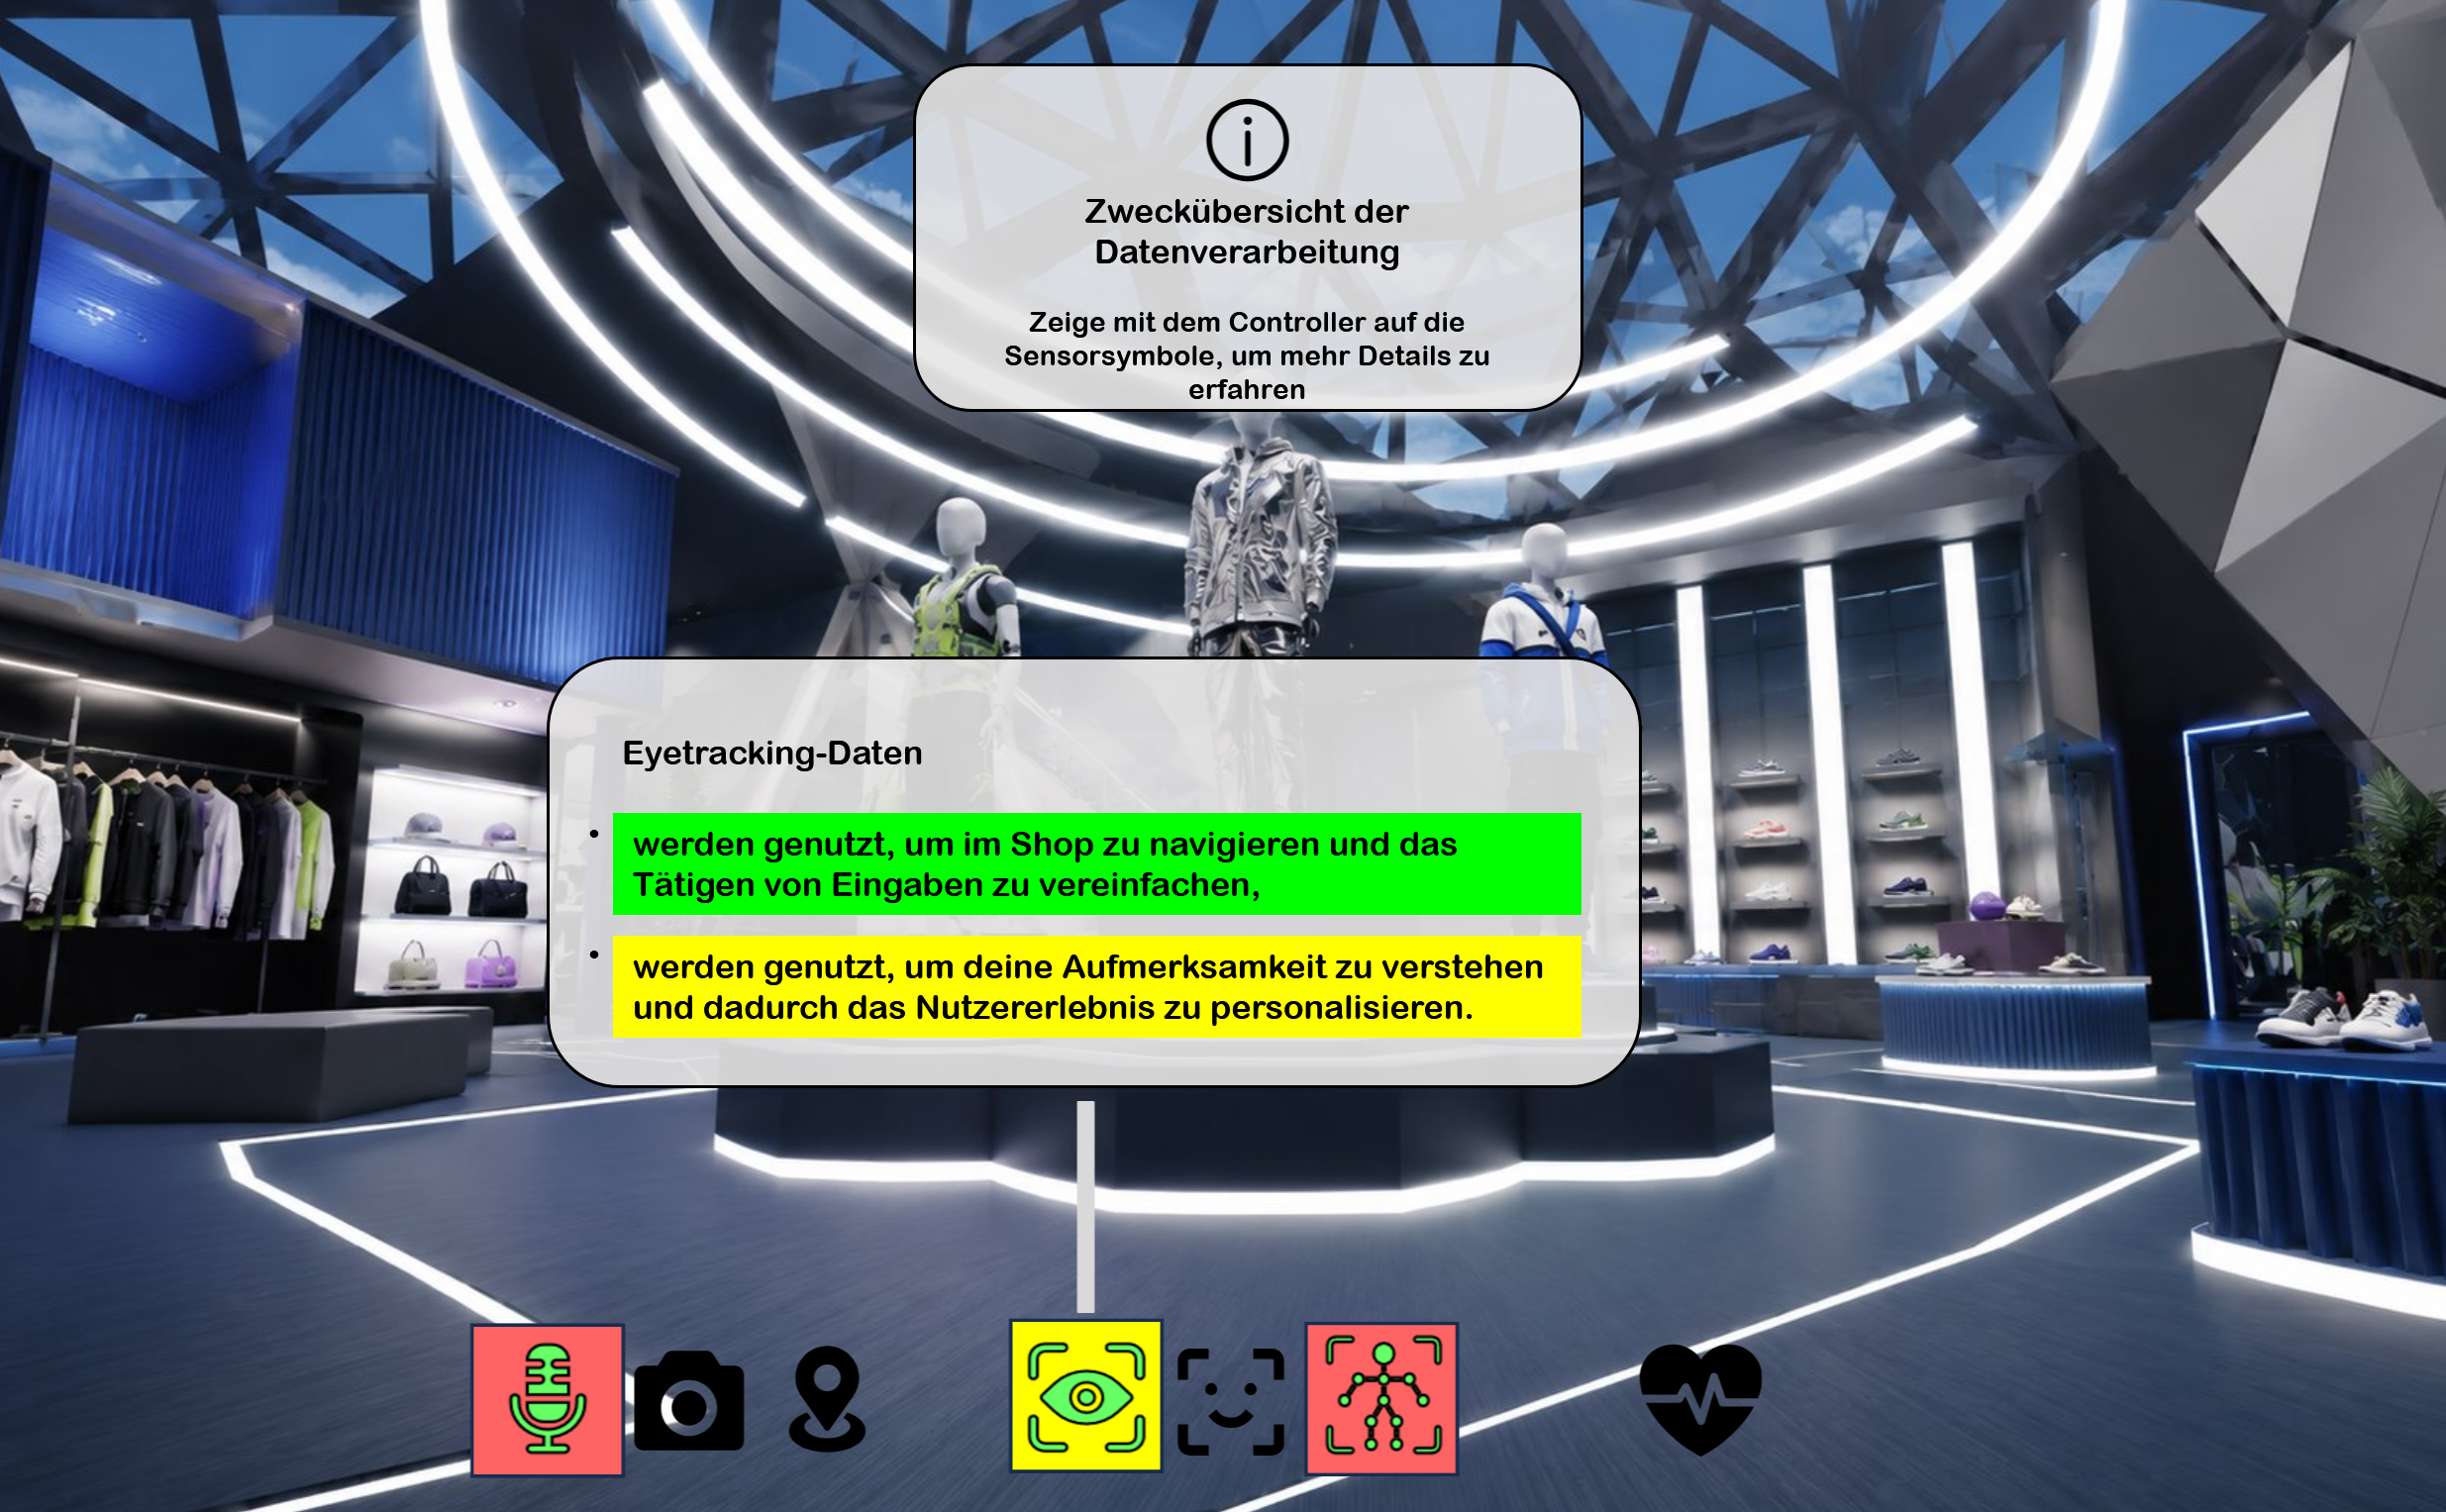
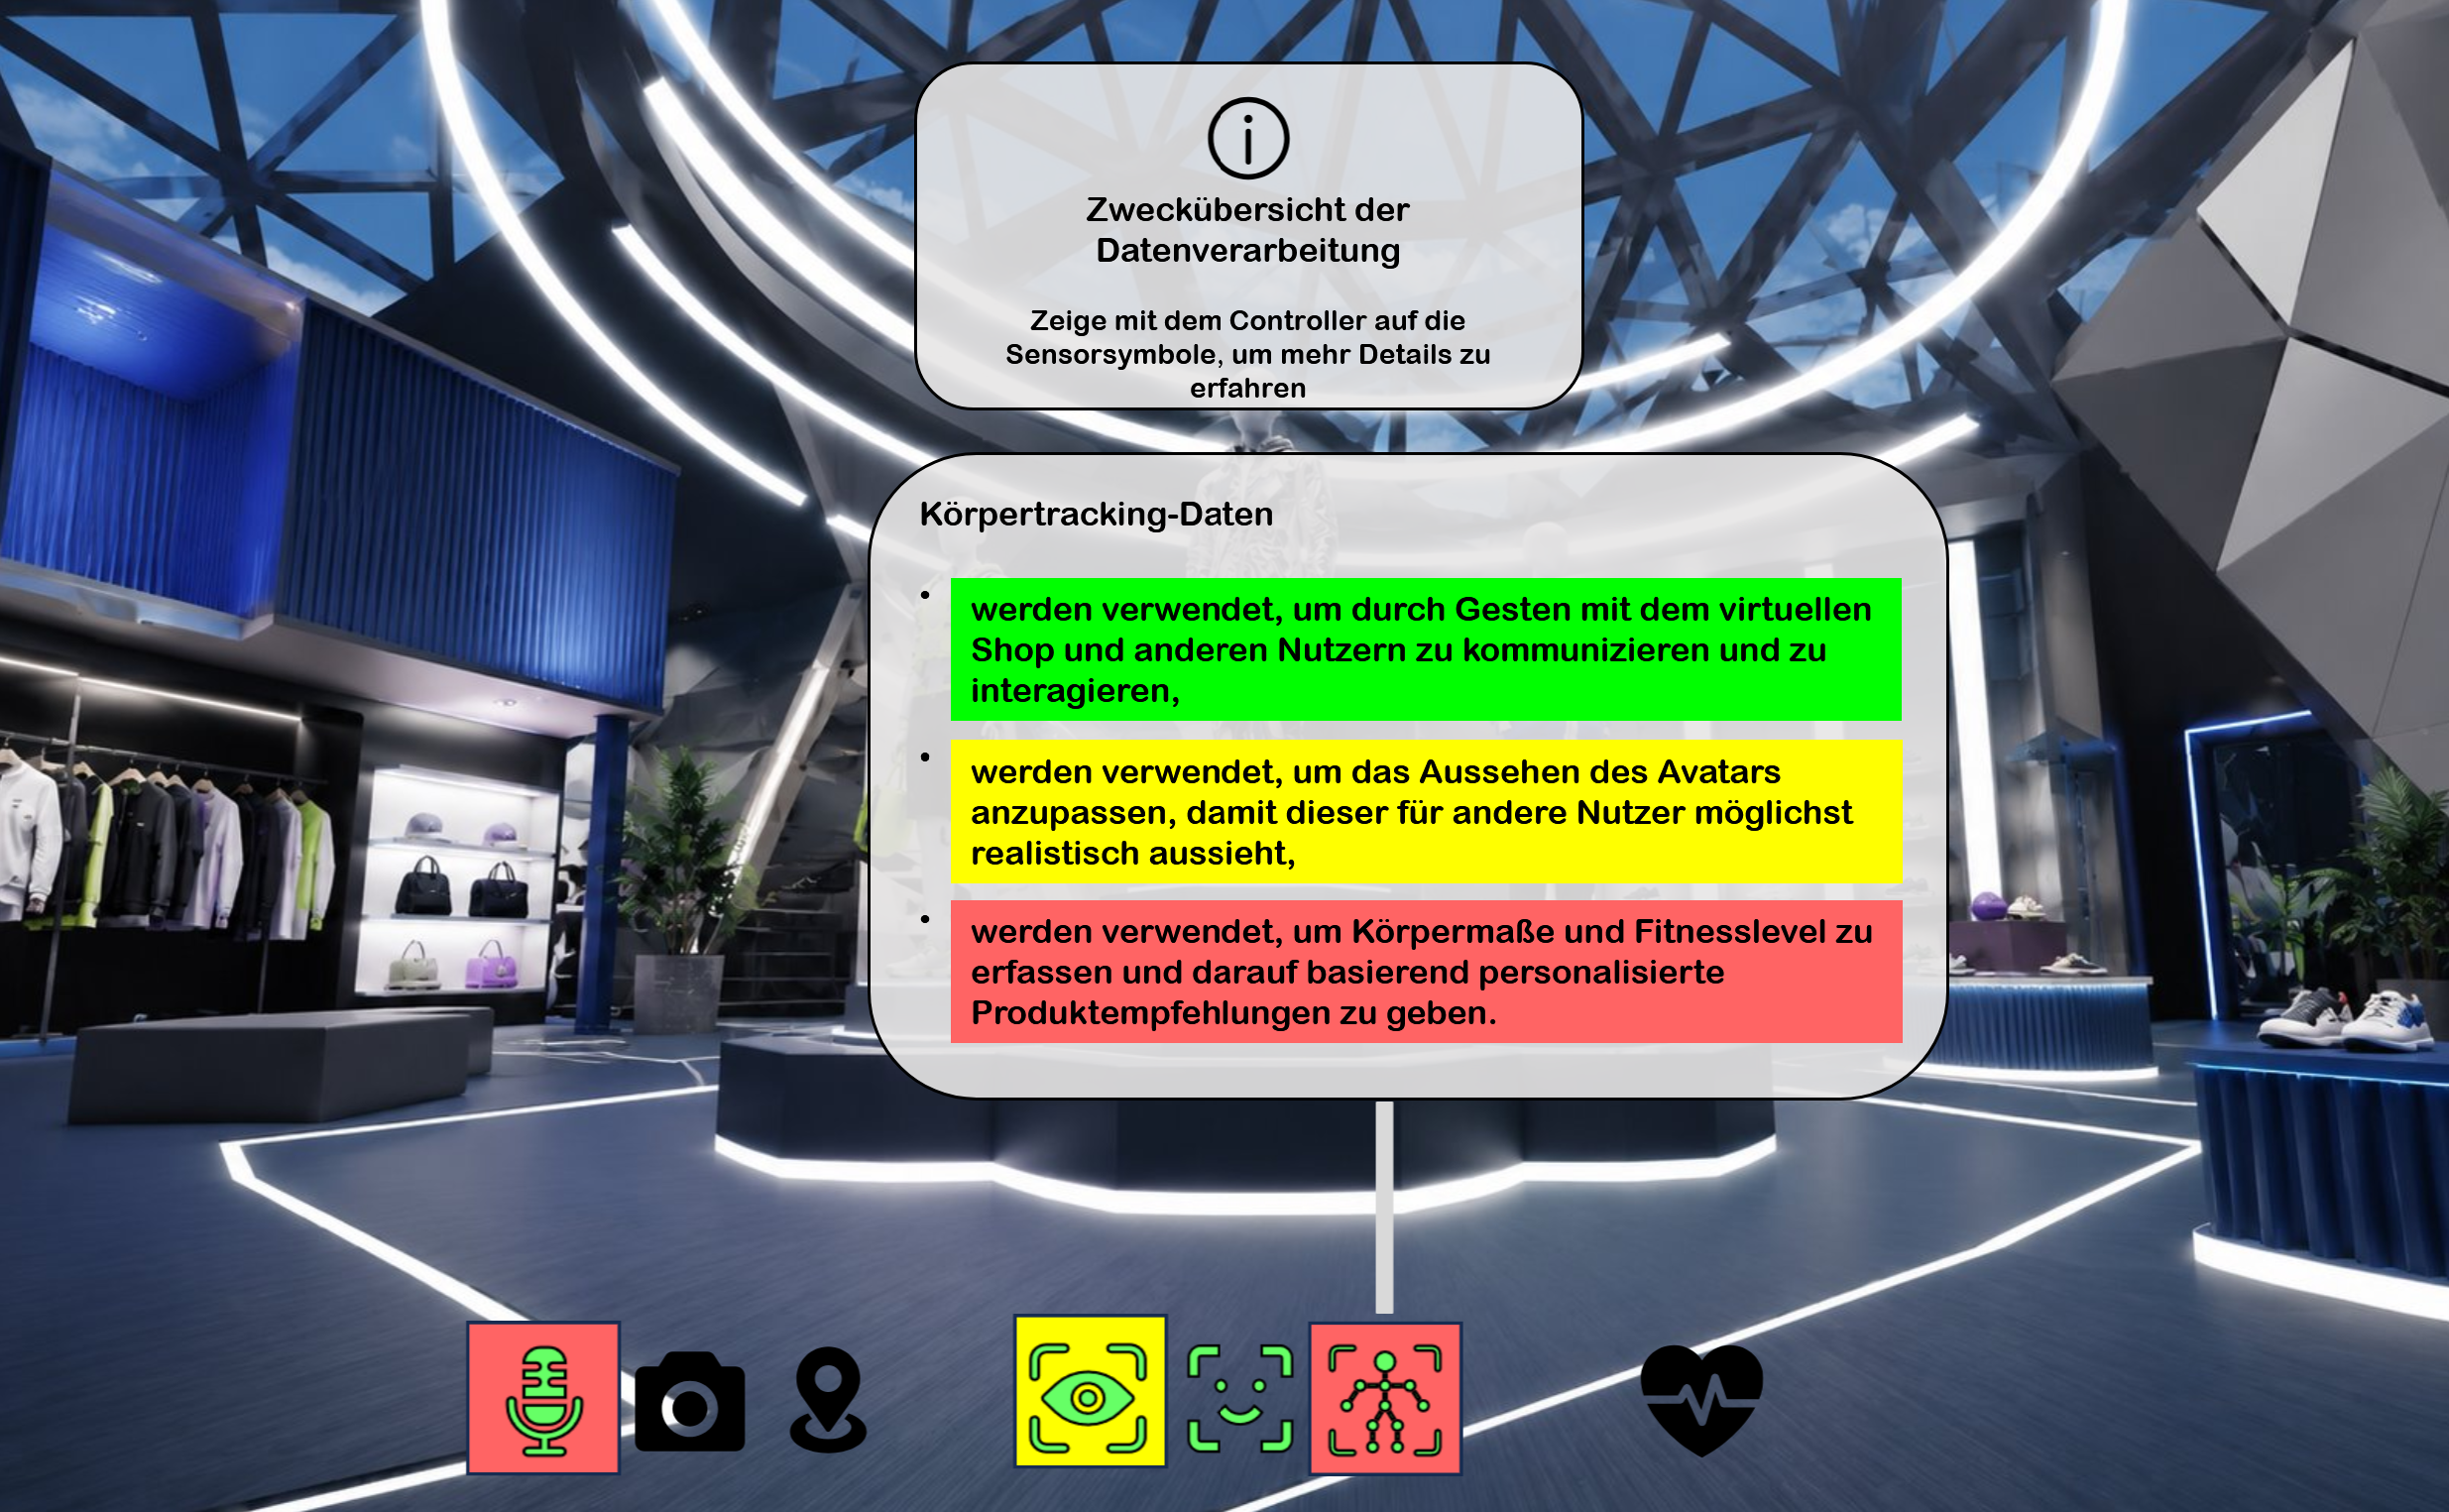
Was wird getan, damit Nutzer:innen ihre Daten auch in anderen Anwendungen nutzen können?
Es ist für Nutzer:innen möglich, Daten in einem einheitlichen, standardisierten Datenformat zu exportieren und in anderen Anwendungen zu importieren.
Juristische Erläuterung
Nach Art. 20 DS-GVO sowie Art. 5 Abs. 1 Data Act steht einem Betroffenen das Recht auf Übertragung seiner (personenbezogenen) Daten zu. Dies hat in einem strukturierten, gängigen und maschinenlesbaren Format zu erfolgen (CSV, JSON, XML, PDF, XLSX, etc.). Hiermit soll einer betroffenen Person die Kontrolle über ihre Daten eingeräumt werden und die Art und Weise der Übertragbarkeit transparent und nachprüfbar erfolgen können. Zusätzlich werden sog. Lock-In-Effekte verhindert, die dazu führen, dass sich Nutzer lediglich auf einer Plattform aufhalten. Rechtlich ungeklärt ist bislang, ob neben dem Recht auf Datenexport auch ein Anspruch auf Datenimport besteht.
Umsetzungsempfehlung
Plattformen sollten zusätzlich zum Export von Daten auch den Import von Daten aus anderen Plattformen ermöglichen. Es ist zwar nicht geklärt, ob hierauf ein rechtlicher Anspruch besteht, aber für ein offenes verbraucherfreundliches Metaverse ist Interoperablitität entscheidend.
Was wird getan, damit Nutzer:innen selbstbestimmte Einwilligungsentscheidungen treffen können?
Es ist sichergestellt, dass Nutzer:innen einwilligungsfähig sind (Kinder-und Jugendschutz).
Juristische Erläuterung
Anbieter von Online-Diensten müssen sicherstellen, dass Einwilligungen in die Verarbeitung personenbezogener Daten bei unter 16-Jährigen nicht allein durch diese selbst erfolgen, da Kinder und Jugendliche unter 16 Jahren selbst nicht einwilligungsfähig sind (vgl. § 25 Abs. 1 S. 2 TDDDG i.V.m. Art. 8 DS-GVO). Wenn Daten aufgrund einer Einwilligung von Kindern oder Jugendlichen unter 16 Jahren verarbeitet werden, so ist die Datenverarbeitung rechtswidrig, weil es an einer wirksamen Rechtsgrundlage fehlt. Einwilligungen mit Wirkung für Kinder und Jugendliche unter 16 Jahren können nur wirksam durch gesetzliche Vertreter, in der Regel die Erziehungsberechtigten, abgegeben werden.
Umsetzungsempfehlung
Soweit Plattformen damit rechnen müssen, dass ihre Dienste von unter 16-Jährigen genutzt werden und soweit für die Nutzung eine Einwilligung erforderlich ist, sollte ein Altersnachweis mittels Ausweis- und Fotoverifizierung oder andere anerkannte Mechanismen (tlw über Teile der Bankdaten) eingeführt werden. Die Altersverifikation sollte dann durch zuverlässige, staatlich geprüfte externe Verifizierungsdienstleister durchgeführt werden. Eine Speicherung der Daten im Metaverse-Konto sollte nicht stattfinden, sondern nur das Alter überprüft werden.
Es ist sichergestellt, dass ALLE Nutzer:innen eine INFORMIERTE Entscheidung über Einwilligungen treffen.
Juristische Erläuterung
Gem. Art. 4 Nr. 11 DS-GVO muss die Einwilligung in informierter Weise erfolgen. Dies ist der Fall, wenn dem Betroffenen vor dem Einwilligungsakt sämliche Informationen zur Verfügung gestellt wurden, dass er die Tragweite der Einwilligung überblicken kann. Hierzu zählen teilweise die Informationen aus den Art. 13 und 14 DS-GVO, aber auch spezifische Erfordernisse des Einzelfalls, wie z.B. die Funktionsdauer einzelner Cookies oder die konkreten Daten, die erhoben werden. Die Einwilligung muss so verständlich im Sinne von Art. 7 Abs. 2 DS-GVO sein, dass der durchschnittlichen Empfänger (zB Kinder) sie versteht.
Umsetzungsempfehlung
Für eine informierte Entscheidung ist es vor allem wichtig, dass Nutzer:innen die Informationen über die von der Einwilligung umfassten Datenerhebungen tatsächlich verstehen. Um die Verständlichkeit sicherzustellen, sind Nutzertests von Einwilligungsgestaltungen hinsichtlich Informiertheit, Klarheit und Verständlichkeit sowie die zielgruppengerechte Ausgestaltung der Einwilligungstexte sinnvoll. Zudem sollte die Einwilligung zum passenden Zeitpunkt und im jeweiligen Nutzungskontext eingeholt werden. Ergänzend kann ein kurzes interaktives Element, etwa in Form eines Quizzes im Rahmen der Einwilligung, eingesetzt werden, um zu überprüfen, ob Nutzer die Inhalte tatsächlich gelesen und verstanden haben.
Es ist sichergestellt, dass Nutzer:innen die ENTSCHEIDUNG über die Einwilligung freiwillig und ohne Druck oder aufgrund von "Dark Patterns" treffen.
Juristische Erläuterung
Nach ErwGr 42 S. 5 DS-GVO muss der Betroffene eine echte und freie Wahl haben, um eine wirksame Einwilligung zu erteilen. Die Auswahl darf nicht an andere Leistungen gekoppelt werden und darf keine faktischen Nachteile nach sich ziehen. Ferner sind manipulative Praktiken (Dark Patterns) verboten, wie zB „infomation overload“ oder lenkende Gestaltungen (durch Farbe, Größe, Positionierung von Cookie-Bannern).
Für besonders sensible, personenbezogenen Daten (z.B. biometrische Daten oder Gesundheitsdaten) wird eine "ausdrückliche Einwilligung" eingeholt.
Juristische Erläuterung
Für besonders risikoanfällige personenbezogenen Daten sieht Art. 9 DS-GVO erhöhte Anforderungen für die Zulässigkeit der Datenverarbeitung vor. Umfasst sind Daten, aus denen die rassische und ethnische Herkunft, politische Meinungen, religiöse oder weltanschauliche Überzeugungen oder die Gewerkschaftszugehörigkeit hervorgehen, sowie die Verarbeitung von genetischen Daten, biometrischen Daten zur eindeutigen Identifizierung einer natürlichen Person, Gesundheitsdaten oder Daten zum Sexualleben oder der sexuellen Orientierung einer natürlichen Person. Hierfür kann eine Verarbeitung u.a. nur gerechtfertigt werden, wenn die betroffene Person ausdrücklich zugestimmt hat. Bei der Bestimmung der besonderen Anforderungen an eine ausdrückliche Einwilligung ist zu beachten, dass konkludente Handlungen nicht zur wirksamen Erteilung genügen. Die Einwilligung muss deutlich hervorgehoben sein.
Umsetzungsempfehlung
Die Einwilligung in die Erhebung sensibler Datenkategorien sollte nicht in die allgemeine Einwilligung integriert werden, sondern sollte separat und ausdrücklich eingeholt werden (z.B. über ein separates Fenster oder eine separate mündliche Abfrage durch einen Datenschutzassistent).
Die Möglichkeit der Einwilligung ist gut in das immersive Nutzungserlebnis integriert.
Juristische Erläuterung
Ziel der Empfehlung ist eine nutzergerechte Ausgestaltung der Einwilligung.
Die Empfehlung hat in Art. 12 Abs. 1 S. 1 DS-GVO eine rechtliche Grundlage. Hiernach ist erforderlich, dass die Informationen leicht zugänglich sein müssen, d.h. die betroffene Person muss die Information mit den ihr verfügbaren Mitteln abrufen können bzw. ohne wesentliche Mitwirkung wahrnehmen können. Dies umfasst eine gewisse Unterbrechungsfreiheit.
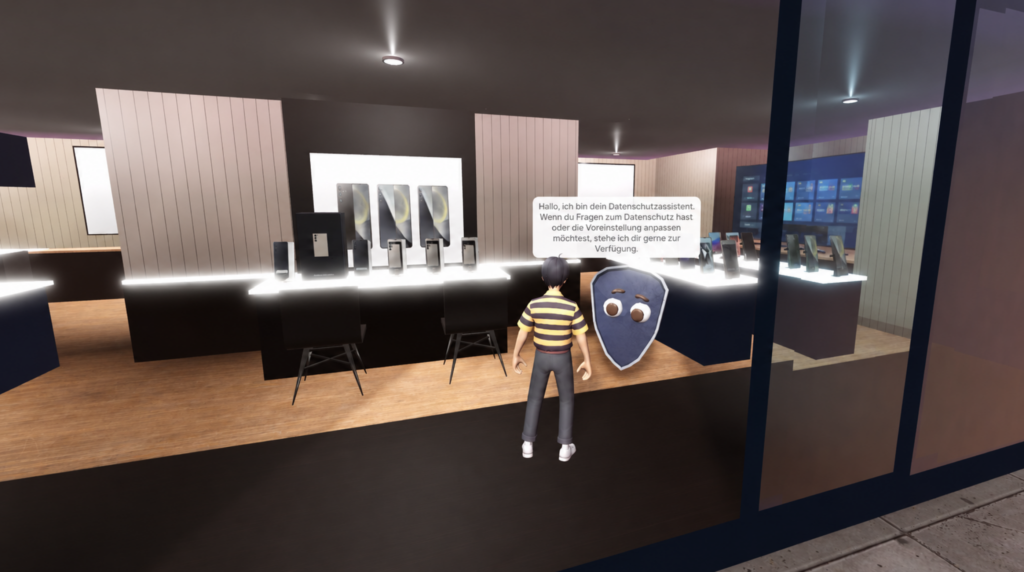
Designvorschlag "virtueller Einwilligungsassistent"
Das Metaverse ermöglicht interaktive Einwilligungsprozesse, beispielsweise durch den Einsatz von Einwilligungsassistenten, die Inhalte verständlich erläutern und potenzielle Fragen der Nutzer beantworten können. Die zur Wahl gestellten Entscheidungsoptionen (Zustimmung oder keine Zustimmung zur Datenerhebung) sollten möglichst neutral gestaltet werden, ohne jeglichen Einfluss von Nudges, sodass die Nutzer unabhängig und selbstständig informierte Entscheidungen treffen können. Die Entscheidung über die Einwilligung kann in unterschiedlichen Formen mitgeteilt werden, z.B. in Form eines natürlichen Gesprächs oder durch die Ausführung einer bestimmten Bewegung. Einwilligungsassistenten können kontextsensitiv gestaltet werden, sodass sie sich harmonisch in die jeweilige Umgebung einfügen und nicht störend hervorstechen (z.B. in Form eines Hantels bei einem virtuellen Sportkontext oder in Form eines Handys bei einem virtuellen Elektronikladen).
Die Einwilligung wird auf einer vorgelagerten Ebene eingeholt bzw. vorbereitet, etwa beim ersten Betreten der Plattform, so dass der Aufenthalt nicht durch wiederholte Einwilligungsanfragen gestört wird (PIMS).
Juristische Erläuterung
Damit das Nutzererlebnis im Metaverse möglichst wenig durch Einwilligungsabfragen unterbrochen wird (vgl. Cookie-Banner), sind zentralisierte Informations- und Einwilligungstools, sog. Personal Information Management Systems (PIMS) zu empfehlen. Diese sollen es benutzerfreundlich erlauben, sich mit dem Datenschutz auseinanderzusetzen und Einwilligungen zu erteilen und zu verwalten. Gestützt werden diese Systeme auf Art. 25 DS-GVO sowie die rechtlichen Anforderungen an die Einwilligung (Art. 4 Nr. 11, Art. 6 Abs. 1 lit. a, Art. 7 DS-GVO). Wenngleich die rechtskonforme Ausgestaltung noch unklar ist, bieten sie erhebliche Chancen für ein datenschutzfreundliches Nutzungserlebnis.
Designvorschlag "PIMS-Vorabeinwilligung"
Plattformen können den Einwilligungsprozess durch ein vorgelagertes Gesamt-Setup mithilfe sogenannter PIMS (Personal Information Management Systems) unterstützen. Nutzer:innen werden dabei beim ersten Betreten der Plattform aufgefordert, ihre Datenschutzeinstellungen vorab zu konfigurieren. Dies umfasst unter anderem Festlegungen dazu, welche Daten erhoben werden dürfen, wie sie verarbeitet werden dürfen, mit welchen (auch ausländischen) Unternehmen Daten geteilt werden und zu welchen Zwecken eine Weitergabe erfolgen darf. Diese initiale, umfassende Konfiguration erleichtert spätere, kontextbezogene Entscheidungen bei einzelnen Einwilligungen und erspart den Nutzer:innen die Auseinandersetzung mit einer Vielzahl von einzelnen Einwilligungen beim Kontakt mit unterschiedlichen Anbietern im Metaverse. Sofern die zu Beginn getroffenen Datenschutzeinstellungen mit dem jeweiligen Nutzungskontext vereinbar sind, kann der Nutzer die Plattform uneingeschränkt für den entsprechenden Zweck verwenden. Andernfalls wird der Zugriff bzw. die Nutzung eingeschränkt, und es werden Optionen angezeigt, um die Datenschutzeinstellungen entsprechend anzupassen.
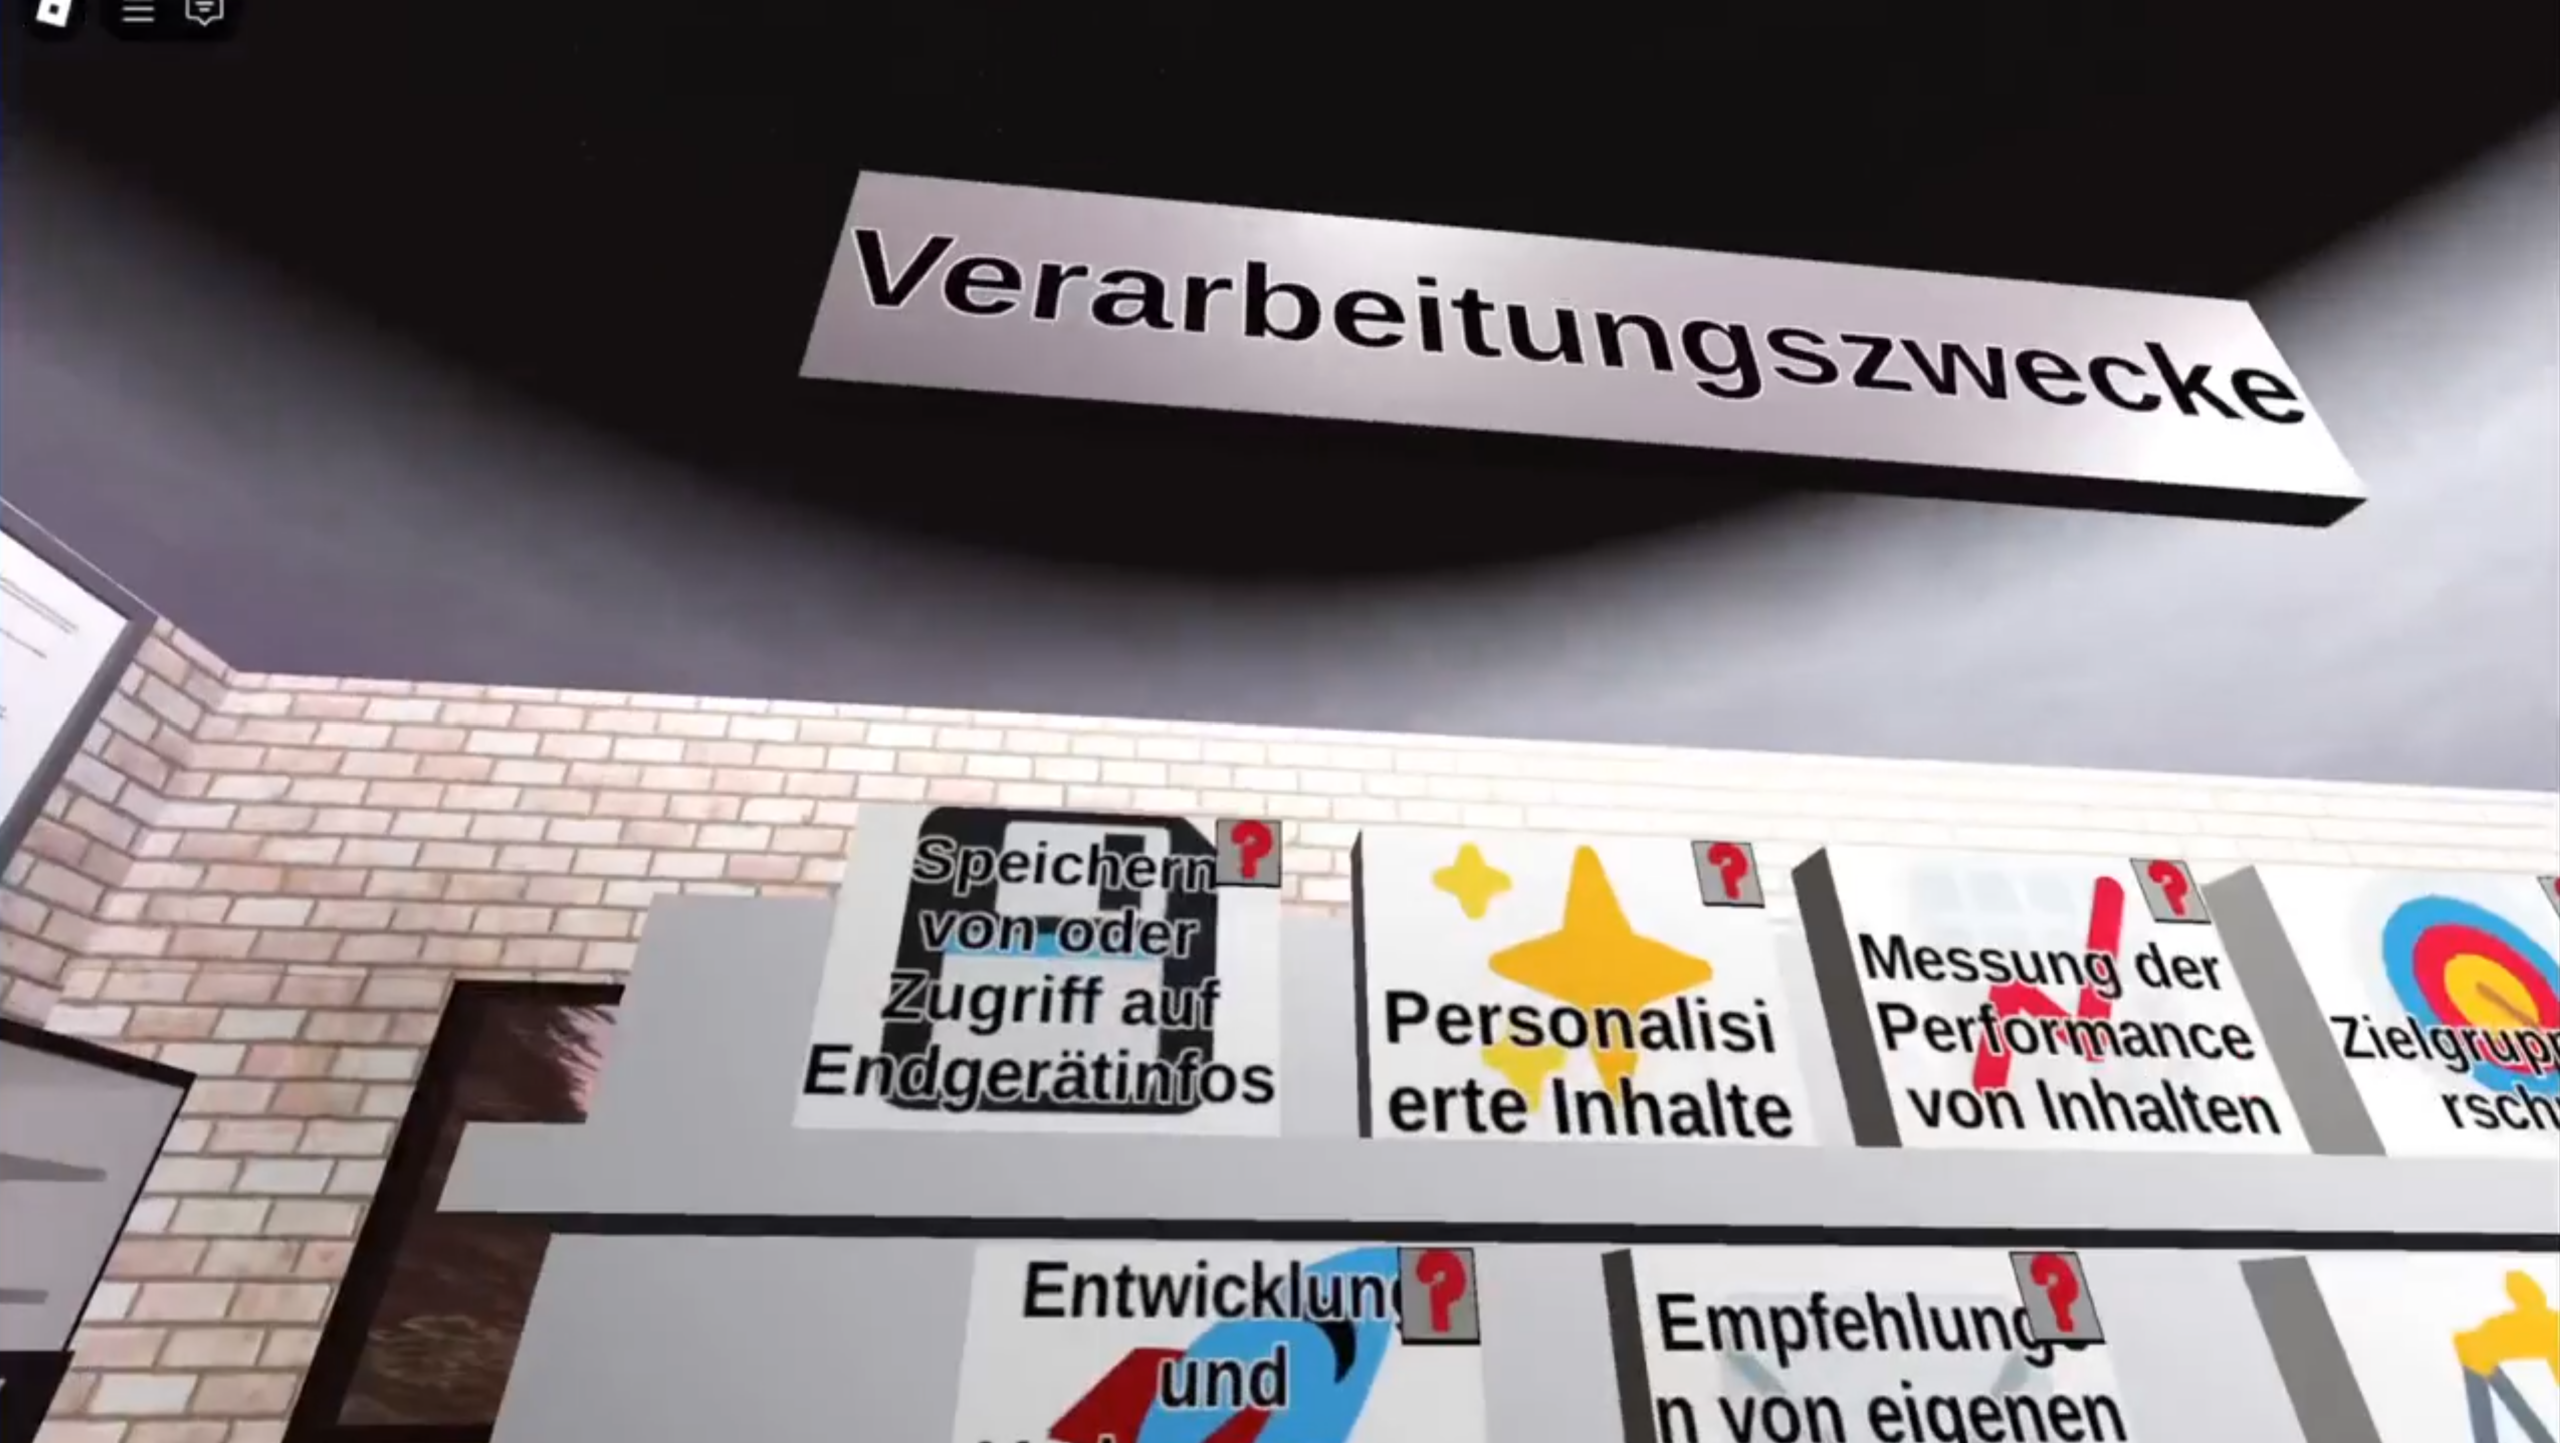
Schutz der Persönlichkeitsrechte
Was wird getan, um Kinder und Jugendliche vor nicht altersgerechten Inhalten und vor Übergriffen zu schützen?
Es wird geprüft, ob jugendgefährdende Inhalte vorliegen, die einer Altersfreigabe bedürfen.
Juristische Erläuterung
Nach dem Jugendschutzgesetz (JuSchG) dürfen bestimmte Spiele und spielähnliche Inhalte ohne Alterskennzeichnung nicht oder nur eingeschränkt an Kinder und Jugendliche abgegeben werden. Daraus kann sich mittelbar eine Pflicht ergeben, eine entsprechende Altersfreigabe einzuholen und kenntlich zu machen, wenn die Plattform Spiele oder vergleichbare Inhalte anbietet, die dem Anwendungsbereich des JuSchG unterfallen. Die Altersfreigabe erfolgt in der Praxis regelmäßig durch die USK als anerkannte Selbstkontrolleinrichtung. Eine ausdrückliche Pflicht zur USK-Prüfung besteht jedoch nicht. Wird jedoch eine Altersfreigabe verwendet, muss sie für Nutzer:innen klar erkennbar sein, um den gesetzlichen Jugendschutzanforderungen zu entsprechen.
Umsetzungsempfehlung
Die Plattform sollte ein zuverlässiges Content-Moderationssystem einführen, das sowohl KI-basierte Verfahren als auch menschliche Moderation kombiniert, um (nutzer-)generierte Inhalte auf ihre Eignung für unterschiedliche Altersgruppen zu überprüfen und anschließend mit einer Altersfreigabe zu versehen. Jeder Inhalt auf der Plattform sollte ein entsprechendes Alterslabel enthalten sowie zusätzliche Informationen, die die Einstufung nachvollziehbar begründen und erläutern, warum der Inhalt entsprechend gekennzeichnet wurde.
Es werden geeignete Maßnahmen umgesetzt, um Minderjährige entsprechend dem mit den Inhalten verbundenen Risiko zu schützen und ihre Privatsphäre zu gewährleisten.
Juristische Erläuterung
Anbieter sind verpflichtet, Maßnahmen zum wirksamen Schutz von Minderjährigen vorzusehen (Art. 28 DSA). Das Gesetz schreibt jedoch keine bestimmten technischen Lösungen vor.
Altersabhängige Inhaltsfilter oder automatische Begrenzungen sind mögliche Maßnahmen. Maßgeblich ist, dass die eingesetzten Mittel geeignet und verhältnismäßig sind und sich an Art und Risiko der angebotenen Inhalte sowie an der Zielgruppe orientieren.
Umsetzungsempfehlung
Um sicherzustellen, dass Nutzer:innen ausschließlich altersgerechte Inhalte wahrnehmen können, sollte das Alter von Nutzer:innen in Nutzerkonten in verlässlicher Form angegeben werden. Ebenso sollte bei allen verfügbaren Inhalten angegeben werden, für welche Altersgruppe die Inhalte zugänglich sind. Standardmäßig sollten nur Inhalte der Altersfreigabe USK 0 zugänglich sein. Nutzer:innen können sich durch eine Verifizierung für höhere Altersstufen freischalten und entsprechend weitere Inhalte zugänglich machen.
Es wird geprüft, ob und in welchem Umfang eine Altersverifikation zur Einhaltung jugendschutzrechtlicher Anforderungen erforderlich ist, und diese wird gegebenenfalls umgesetzt.
Juristische Erläuterung
Eine Pflicht zur Altersverifikation besteht nicht generell für alle Angebote, sondern nur in bestimmten Konstellationen. Sie kann sich insbesondere dann ergeben, wenn Inhalte für Kinder oder Jugendliche ungeeignet oder jugendgefährdend sind oder wenn sich das Angebot gezielt an Minderjährige richtet.
Ob und in welchem Umfang eine Altersprüfung notwendig ist, hängt daher vom Inhalt des Angebots, der Zielgruppe und der gewählten rechtlichen Grundlage der Datenverarbeitung ab.
Umsetzungsempfehlung
Bei Plattformen, die USK 6, 12, 16 und 18 Inhalte anbieten, sollte ein Altersnachweis mittels Ausweis- und Fotoverifizierung durchgeführt werden. Das Alter sollte durch zuverlässige, staatlich geprüfte externe Verifizierungsdienstleister überprüft werden. Hierbei sollten nicht umfassend Personalien aufgenommen oder gespeichert werden, sondern nur das Alter überprüft werden.
Es wird Aufklärungsmaterial für Eltern und Erziehungsberechtigte bereitgestellt.
Juristische Erläuterung
Plattformbetreiber sind dazu verpflichtet, in ihren allgemeinen Geschäftsbedingungen (AGB)/Nutzungsbedingungen transparent darzustellen, wie sie mit Belästigung, Missbrauch und anderem unerwünschten Verhalten umgehen (Art. 14 DSA). Daraus ergibt sich eine allgemeine Informationspflicht gegenüber den Nutzer*innen. Eine besondere Pflicht, speziell Eltern oder Erziehungsberechtigte minderjähriger Nutzer zu informieren oder eigenes Aufklärungsmaterial bereitzustellen, ist rechtlich nicht ausdrücklich vorgesehen. Entsprechende Angebote können daher sinnvoll sein, gehen aber über die gesetzlichen Mindestanforderungen hinaus.
Umsetzungsempfehlung
Plattformen sollen leicht zugängliche und verständliche Aufklärungsmaterialien bereitstellen, die beispielsweise auf Webseiten verfügbar sind und anschauliche, leicht nachvollziehbare Beispiele enthalten. Diese Materialien richten sich insbesondere an Eltern und Erziehungsberechtigte und sollen ein umfassendes Verständnis dafür vermitteln, welche Aktivitäten auf der Plattform stattfinden können, welchen potenziellen Gefahr Kinder ausgesetzt sein können, wie Erziehungsberechtigte erkennen können, ob ihre Kinder gefährdet sind, und welche Maßnahmen ergriffen werden können, um Kinder wirksam zu schützen.
Was wird getan, um Nutzer:innen vor Belästigung und Missbrauch zu schützen?
Es werden Risiken der Belästigung und des Missbrauchs analysiert und bewertet sowie Maßnahmen getroffen, um solche Risiken zu verringern.
Juristische Erläuterung
Sehr große Plattformen ermitteln, analysieren und bewerten alle systematischen Risiken, die sich aus ihrem Dienst bzw der Nutzung des Dienstes ergeben und treffen angemessene, verhältnismäßige Maßnahmen, um solche Risiken zu verringern (Art. 34 und 35 DSA).
Das Unionsrecht schreibt keine bestimmte Funktion (wie etwa eine Blockierfunktion) ausdrücklich vor. Die unmittelbare Möglichkeit für Betroffene, sich selbst zu schützen, kann eine angemessene und verhältnismäßige Maßnahme darstellen, um Risiken für Belästigung und Missbrauch von Nutzern zu verringern. Dies wird ergänzt durch die Möglichkeit der Nutzer:innen problematische Inhalte zu melden (Art. 16 DSA). Aus datenschutzrechtlicher Sicht lässt sich ableiten, dass Schutzmechanismen bestenfalls bereits in die Gestaltung der Plattform einfließen sollten (Datenschutz durch Technikgestaltung, Art. 25 DSGVO).
Umsetzungsempfehlung
Plattformbetreiber sollten (nutzergenerierte) Inhalte sowie die Arten der Nutzerinteraktionen auf der Plattform fortlaufend beobachten, beispielsweise durch soziodemografische Methoden oder durch die Analyse von Nutzerinteraktionen, und dies in datenschutzkonformer Weise. Auf dieser Grundlage sollen Plattformen in der Lage sein, das Geschehen auf der Plattform im Blick zu behalten, neue Formen von Belästigung, Exploits und Regelverstößen frühzeitig zu erkennen und zeitnah geeignete Maßnahmen bereitzustellenm um Risiken zu reduzieren.
Nutzer:innen können sich gegen akute Belästigungen oder Missbrauchsabsichten wehren (z.B. durch eine Blockierfunktion)
Juristische Erläuterung
Die Empfehlung hat eine konkrete Ausgestaltung von Maßnahmen zur Risikominimierung (Art. 34 und 35 DSA) zum Gegenstand. Funktionen zum Selbstschutz gegen akute Belästigungen oder Missbrauchsabsichtensind eine naheliegende und geeignete Maßnahme, um die gesetzlichen Anforderungen (Art. 34 und 35 DSA) wirksam umzusetzen.
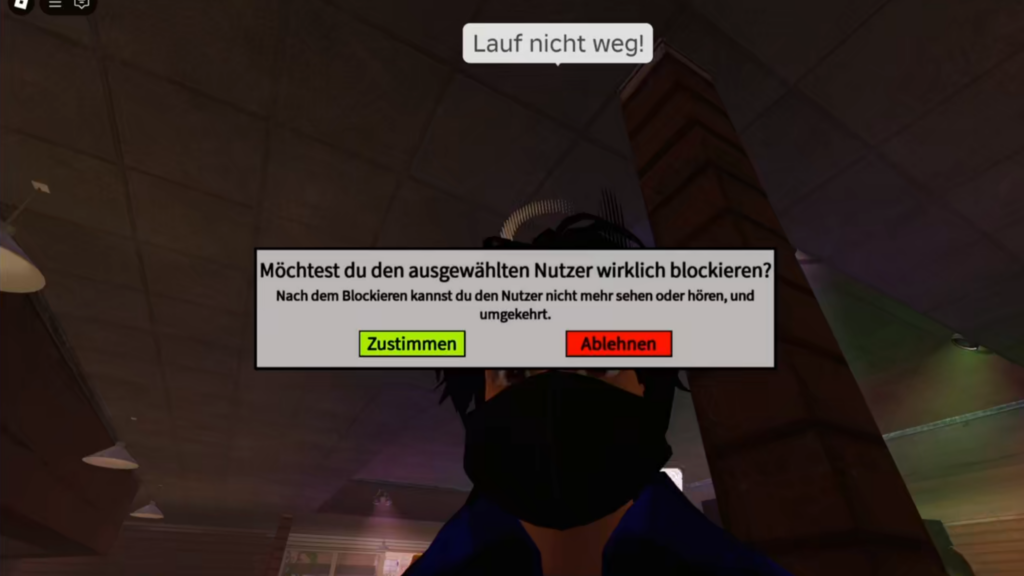
Designvorschlag "Blockieren"
Plattformen sollten den Nutzern Schutzmaßnahmen zur Verfügung stellen, mit denen sie sich jederzeit zuverlässig vor Gefährdungen durch andere Nutzer schützen können. Mithilfe entsprechender Funktionen müssen Nutzer in der Lage sein, akute, als bedrohlich empfundene Interaktionen (per Text, Sprache, Avatarbewegungen oder Systemexploits) durch andere Nutzer wirksam zu unterbinden.
Nutzer:innen können sich systematisch und vorbeugend gegen Belästigungen oder Missbrauchsabsichten schützen (z.B. durch Voreinstellungen zur Sichtbarkeit ggü. Anderen oder zu Mindestabständen zu anderen Nutzer:innen)
Juristische Erläuterung
Die Empfehlung hat eine konkrete Ausgestaltung von Maßnahmen zur Risikominimierung (Art. 34 und 35 DSA) zum Gegenstand. Funktionen zur systematischen und vorbeugenden Selbstabwehr gegen Belästigung oder Missbrauchsabsichten sind eine naheliegende und geeignete Maßnahme, um diese gesetzlichen Anforderungen (Art. 34 und 35 DSA) wirksam umzusetzen
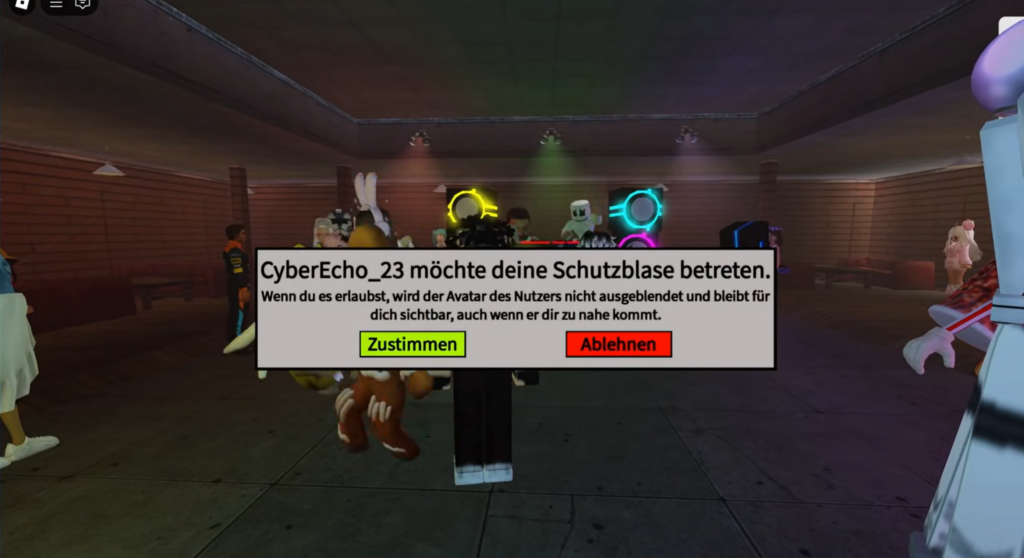
Designvorschlag "Safety Bubble"
Plattformen sollten den Nutzern Schutzmaßnahmen bereitstellen, mit denen sie sich präventiv vor möglicher Belästigung schützen können, beispielsweise durch die Möglichkeit, Interkationen mit fremden Nutzern einzuschränken.
Es gibt für Nutzer:innen wie in der realen Welt private/geschützte Orte ("Safe Zones"), wo sie sich zurückzuziehen können.
Juristische Erläuterung
Eine Pflicht zur Einrichtung sogenannter „Safe Zones“ ist rechtlich nicht ausdrücklich vorgesehen. Aus dem Schutz der Persönlichkeit und der Privatsphäre der Nutzer*innen kann sich die Pflicht ergeben, dass Plattformen Vorkehrungen gegen unerwünschte Beobachtung, Ansprache oder Belästigung treffen müssen. Insbesondere bei Minderjährigen besteht die ausdrückliche Pflicht wirksame Schutzmaßnahmen zu treffen (Art. 28 DSA). Rückzugs- oder Schutzbereiche können eine geeignete Möglichkeit sein, diese Anforderungen umzusetzen, sind aber rechtlich nicht als konkrete technische Lösung vorgeschrieben.
Umsetzungsempfehlung
Auf Plattformen sollten neben öffentlich zugänglichen Bereichen auch private Räume und Orte vorhanden sein, in denen sich Nutzer unbeeinflusst von anderen aufhalten können. In diesen Bereichen sollte der Nutzer die volle Kontrolle darüber haben, wer Zugang erhält und den Raum betreten darf.
Es werden Verhaltensregeln/Kodices vorgegeben und diese den Nutzer:innen transparent dargestellt.
Juristische Erläuterung
Anbieter von Online-Plattformen sind verpflichtet, in ihren Nutzungsbedingungen transparent darzustellen, welche Inhalte und Verhaltensweisen zulässig sind, welche Einschränkungen gelten und wie diese Regeln durchgesetzt werden (Art. 14 Abs. 1 DSA).
Daraus folgt, dass Plattformen verbindliche und verständliche Verhaltensregeln vorgeben müssen, die zur Art des Angebots und der vorgesehenen Interaktion passen. Es handelt sich daher nicht um ein freiwilliges Gestaltungsmerkmal, sondern um eine rechtlich vorgegebene Mindestanforderung.
Nutzer:innen werden an der Entwicklung der Verhaltensregeln/Kodices beteiligt.
Juristische Erläuterung
Die Einbindung der Nutzer*innen bei der Entwicklung von Verhaltensregeln und Kodizes wird empfohlen, um Akzeptanz und Verständlichkeit der Regeln zu erhöhen.
Sie geht über die bestehenden gesetzlichen Mindestanforderungen hinaus und ist als freiwillige Maßnahme zu verstehen. Plattformen sind verpflichtet, Verhaltensregeln in ihren Nutzungsbedingungen festzulegen und transparent zu machen (Art. 14 DSA). Eine Pflicht, Nutzer*innen an der Entwicklung dieser Regeln zu beteiligen, ergibt sich daraus jedoch nicht.
Auch aus der DSGVO folgt keine allgemeine Beteiligungspflicht der Nutzer*innen an der Gestaltung solcher Kodizes.
Umsetzungsempfehlung
Es soll sichergestellt werden, dass die Verhaltensregeln für die auf der Plattform gewünschten Interaktionen passend sind (Unterschiede zwischen „Ballerspielen“ und Räumen, die der sozialen Interaktion und dem vertrauten Austausch dienen).
Bei der Gestaltung von Verhaltensregeln und Kodizes sollten die Stimmen der Nutzer:innen einbezogen werden, um das soziale Verhalten in der Community zu regulieren. Nutzer:innen können sich entweder aktiv an der Erarbeitung neuer Regeln beteiligen oder über Abstimmungsverfahren zu von der Plattform vorgeschlagenen Regelwerken mitwirken. Dabei kann die Stimme von Nutzer:innen je nach Dauer und Intensität ihrer Nutzung der Plattform stärker gewichtet werden. Die Verhaltensregeln und Kodizes sollten zudem in regelmäßigen Abständen beispielsweise quartalsweise, halbjährlich oder jährlich überprüft und aktualisiert werden, um die Relevanz und Aktualität beizubehalten und das wandernde Interesse der Nutzerbasis zu berücksichtigen.
Es wird ein Moderations-, Melde- und Beschwerdesystem bereitgestellt, das im Falle von Verstößen gegen Verhaltensregeln oder geltendes Recht angerufen werden kann.
Juristische Erläuterung
Online-Plattformen müssen ein Melde- und Abhilfeverfahren für rechtswidrige Inhalte einrichten (Art. 16 DSA). Dieses muss leicht zugänglich und benutzerfreundlich sein und eine elektronische Meldung ermöglichen.
Moderationsentscheidungen müssen begründet werden (Art. 17 DSA). Erlangt die Plattform Kenntnis von möglichen Straftaten, bestehen zudem besondere Meldepflichten (Art. 18 DSA).
Darüber hinaus muss ein internes Beschwerdemanagement eingereichtet werden, mit dem Nutzer:innen gegen Moderationsentscheidungen vorgehen können (Art. 20 DSA).
Eine Moderationsfunktion ist damit keine freiwillige Zusatzfunktion, sondern rechtlich vorgeschrieben, um Verstöße gegen Regeln und gegen geltendes Recht wirksam zu bearbeiten.
Umsetzungsempfehlung
Die Plattform sollte ein Meldesystem bereitstellen, das es ermöglicht, jederzeit Verstöße gegen die Verhaltensregeln zu melden. Solche Verstöße können (nutzergenerierte) Inhalte sowie Nutzerinteraktionen (einschließlich Text, Sprache, Avatarbewegungen und Systemnutzung) zum Gegenstand haben. Die eingehenden Meldungen sind anschließend durch menschliche Moderation oder durch ein effizientes und wirksames KI-gestütztes System zu prüfen.
Verstöße gegen Verhaltensregeln oder geltendes Recht werden wirksam sanktioniert und unterbunden.
Juristische Erläuterung
Plattformen müssen festlegen, welches Verhalten unzulässig ist und wie Regelverstöße durchgesetzt werden (Art. 14 DSA). Darüber hinaus sind sie verpflichtet, rechtswidrige Inhalte zu prüfen und entsprechende Moderationsmaßnahmen zu ergreifen (Art. 16 und 17 DSA). Insbesondere müssen Plattformen Maßnahmen vorsehen, um bei schweren oder wiederholten Verstößen gegen ihre Regeln reagieren zu können (Art. 23). Dazu kann insbesondere die vorübergehende oder dauerhafte Aussetzung der Nutzung gehören. Dies wird ergänzt durch die Pflicht wirksame und verhältnismäßige Maßnahmen zur Verringerung von Risiken zu treffen (Art. 33 und 34 DSA). Das Recht schreibt keine bestimmte Technik vor, wohl aber, dass regelwidriges oder schädigendes Verhalten tatsächlich wirksam unterbunden wird.
Umsetzungsempfehlung
Wird im Rahmen einer Meldung ein Verstoß gegen die Regeln festgestellt, sollte die Plattform die betreffenden Inhalte entfernen. Abhängig von der Schwere des Verstoßes sollte der Nutzer bei geringfügigen Verstößen eine Verwarnung erhalten, bei wiederholenden und schwerwiegenden Verstößen eine vorübergehender Sperre oder einen dauerhaften Ausschluss. Handelt es sich um eine Straftat, ist die Plattform verpflichtet, den Vorfall den zuständigen lokalen Behörden zu melden, relevante Beweismittel bereitzustellen und die Strafverfolgung im erforderlichen Umfang zu unterstützen.
Meldende Nutzer:innen erhalten eine Rückmeldung darüber, dass ihre Meldung geprüft wurde, welche Entscheidung getroffen wurde und welche Möglichkeiten bestehen, gegen diese Entscheidung vorzugehen.
Juristische Erläuterung
Es besteht eine Begründungspflicht für Moderationsentscheidungen gegenüber der betroffenen Person, deren Inhalte oder Konto eingeschränkt werden (also gegenüber der Täter:in)(Art. 17 DSA). Eine Pflicht, auch die geschädigten Betroffenen über die Begründung sowie Art und Umfang der Maßnahmen zu informieren, sieht Art. 17 DSA nicht vor. Art. 16 Abs. 4 und 5 DSA enthalten jedoch die Pflicht die meldende Person oder Einrichtung den Empfang der Meldung unverzüglich zu bestätigen und die Entscheidung (keine konkreten Maßnahmen) in Bezug auf die gemeldeten Inhalte sowie mögliche Rechtsbehelfe hiergegen mitzuteilen.
Umsetzungsempfehlung
Nutzer:innen, die eine Meldung über einen Regelverstoß eingereicht haben, sollten nach Abschluss der Überprüfung durch die Plattform innerhalb einer festgelegten maximalen Prüfungsfrist eine detaillierte Rückmeldung erhalten. Diese umfasst das Ergebnis der Prüfung, die getroffene Entscheidung sowie eine Begründung für diese Entscheidung. Darüber hinaus werden den Nutzer:innen Möglichkeiten aufgezeigt, wie sie gegebenenfalls weitere Maßnahmen einleiten können.
Es wird durch effektive Maßnahmen konstuktives Sozialverhalten gefördert (z.B. Identitätsmanagement oder Vertrauenslevel)
Juristische Erläuterung
Maßnahmen zur Förderung positiven Verhaltens können ein geeignetes Mittel sein, um Schutz- und Risikominderungspflichten zu unterstützen (Art. 34 und 35 DSA) und werden dementsprechend empfohlen.
Umsetzungsempfehlung
Um potenziell gefährlichen Interaktionen auf Plattformen vorzubeugen und Risiken, die von anderen Nutzer:innen ausgehen können, zu reduzieren, soll die Plattform geeignete Maßnahmen bereitstellen, die Nutzer:innen die Identifikation potenziell riskanter Akteure erleichtern. Dies kann beispielsweise durch die Bereitstellung aggregierter Metadaten zum Nutzerverhalten erfolgen, etwa in Form eines Vertrauens- oder Reputationssystems, bei dem ein Vertrauenslevel anhand von Faktoren wie Kontoalter, Aktivität, gemeldeten Vorfällen oder festgestellten Verstößen berechnet wird. Ergänzend kann ein Identitätsmanagementsystem eingesetzt werden, in dem verifizierte und authentifizierte Nutzer:innen entsprechend gekennzeichnet und hervorgehoben werden. Beim automatischen Matchmaking, also der Zuordnung von Nutzer:inen zu Servern, kann die Einteilung beispielsweise auf Basis eines Vertrauens- bzw. Reputationssystems oder eines Identitätsmanagementsystems erfolgen.
Nutzer:innen werden transparent und verständlich über Risiken der Nutzung sowie Schutzmaßnahmen dagegen informiert.
Juristische Erläuterung
Verständliche Hinweise zu Risiken und Schutzmöglichkeiten werden empfohlen, um Nutzer:innen effektiv zu schützen. Die Empfehlung ist zugleich eine effektive Maßnahme, um die gesetzlichen Transparenz- und Schutzpflichten praktisch umzusetzen. Plattformen müssen (in ihren Allgemeinen Geschäftsbedingungen (AGB)) in transparenter und verständlicher Weise über ihre Regeln und den Umgang mit (problematischen) Inhalten informieren (Art. 14 DSA).
Eine ergänzende Pflicht findet sich auch im Datenschutzrecht bezüglich personenenbezogene Daten, wonach Nutzer:innen klar und verständlich Informationen bereitzustellen sind, soweit personenbezogene Daten betroffen sind (Art. 12 DSGVO).
Eine ausdrückliche Pflicht, Nutzer:innen allgemein über alle Nutzungsrisiken aufzuklären, ist rechtlich nicht im Detail geregelt.
Umsetzungsempfehlung
Die Plattform sollte die Nutzer:innen, insbesondere neue Nutzer:innen, vorab darüber informieren, beispielsweise durch ein interaktives Tutorial, wie häufige Verstöße und problematische Inhalte erkannt werden können (wie Meldesystem funktioniert, wie blockieren und Safety Bubble funktionieren), welche Risiken mit der Nutzung der Plattform verbunden sind und wie bestehende Schutzmaßnahmen zur Vermeidung oder Abwehr solcher Verstöße eingesetzt werden können.
Opfern von Belästigungen oder Missbrauch wird psychologische Begleitung zur Seite gestellt oder es wird auf passende, bestehende Angebote zur psychologischen Unterstützung verwiesen.
Juristische Erläuterung
Eine ausdrückliche Pflicht, selbst psychologische Betreuung anzubieten oder externe Unterstützungsangebote bereitzustellen, besteht nicht.
Insoweit Plattformen Maßnahmen ergreifen müssen, um Risiken wie Belästigung oder Missbrauch zu verringern (Art. 34, 35 DSA) können Informationsangebote und Verweise auf Hilfsstellen eine geeignete Maßnahme sein, um Betroffene zu unterstützen und zumindest die Folgen solcher Risiken abzumildern.
Umsetzungsempfehlung
Die Plattform sollte unter den Einstellungsoptionen oder im Support neben der Meldung von Verstößen auch betroffenen Personen Hilfe und Beratung anbieten, beispielsweise per Telefon oder Textnachricht. Darüber hinaus sollten klare Informationen bereitgestellt werden, wo und wie Betroffene fachlich geeignete Unterstützung erhalten können, etwa über lokale oder nationale Meldestellen, Hilfsorganisationen und entsprechende Hotlines.
Was wird getan, damit Nutzer:innen mit Menschen (anstelle von Social Bots) kommunizieren können?
Social Bots (d.h. Computerprogramme, die mit Nutzer:innen interagieren und dabei den Eindruck einer menschlichen Identität vermitteln) , die KI-Systeme verwenden, müssen durch die Anbieter als solche kenntlich gemacht werden. Unabhängig von einem Einsatz von KI-Systemen, müssen Social Bots durch Nutzer:innen bei einer Verwendung in sozialen Netzwerken gekennzeichnet werden. Betreiber sozialer Netzwerke müssen eine Kennzeichnung nicht selbst vornehmen aber zumindest ermöglichen. Ferner müssen Social Bots, die zur Verkaufsförderung eingesetzt werden, durch den Unternehmer gekennzeichnet werden, wenn ansonsten die Gefahr der Irreführung von Verbraucher:innen bestünde.
Juristische Erläuterung
KI-Systeme, die mit Nutzer:innen interagieren und dabei den Eindruck einer menschlichen Identität vermitteln können, müssen von Anbietern als solche kenntlich gemacht werden, es sei denn für die Nutzer:innen ist offensichtlich, dass sie mit einem KI-System interagieren (Art. 50 Abs. 1 KI-Verordnung (KI-VO)). Ergänzend besteht nach deutschem Recht eine Kennzeichnungspflicht für Nutzer:innen, die Social Bots in sozialen Netzwerken einsetzen, unabhängig davon ob KI-Systeme eingesetzt werden (§ 18 Abs. 3 MStV). Die Betreiber solcher Netzwerke sind hiervon nicht unmittelbar verpflichtet, müssen jedoch die Möglichkeit zur Kennzeichnung technisch vorsehen (§ 93 Abs. 4 MStV). Schließlich kann sich aus dem Wettbewerbsrecht eine Kennzeichnungspflicht für Unternehmer ergeben, die Social Bots einsetzen, wenn Verbraucher:innen ohne eine solche Kennzeichnung durch die fälschliche Annahme einer menschlichen Identität zu geschäftlichen Handlungen veranlasst würden (§§ 3, 5, 5a UWG), beispielsweise wenn vermeintlich persönliche und unabhängige Kaufempfehlungen oder Produktbewertungen abgegeben werden.
Designvorschlag "Kennzeichnung von Social Bots"
Werden auf Plattformen Social Bots eingesetzt, sollten diese eindeutig gekennzeichnet sein, sodass für Nutzer:innen klar erkennbar ist, dass es sich um Avatare handelt, die von Computern gesteuert werden, und nicht um menschliche Personen. Die Bots sollten bereits vor der Interaktion gekennzeichnet werden, damit Nutzer:innen vorab darüber informiert sind, dass sie mit einem Bot interagieren. Darüber hinaus sind transparente Informationen zur Datenverarbeitung bereitzustellen, insbesondere zu Datenerhebung, Datenspeicherung, beteiligten Datenverarbeitern sowie den eingesetzten KI-Systemen und deren Funktionsweise und Einsatzzielen.
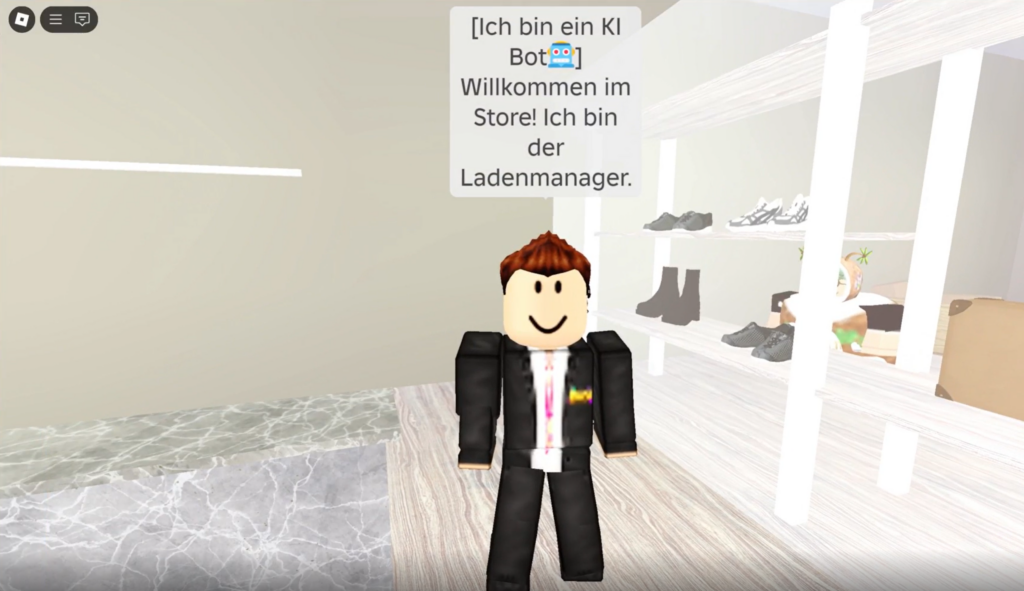
Social Bots werden in jedem Fall als solche gekennzeichnet, gleich ob es sich hierbei um KI-Systeme handelt oder nicht.
Juristische Erläuterung
KI-Systeme, die mit Nutzer:innen interagieren und dabei den Eindruck einer menschlichen Identität vermitteln können, müssen von Anbietern als solche kenntlich gemacht werden, es sei denn für die Nutzer:innen ist offensichtlich, dass sie mit einem KI-System interagieren (Art. 50 Abs. 1 KI-Verordnung (KI-VO)). Ergänzend besteht nach deutschem Recht eine Kennzeichnungspflicht für Nutzer:innen, die Social Bots in sozialen Netzwerken einsetzen, unabhängig davon ob KI-Systeme eingesetzt werden (§ 18 Abs. 3 MStV). Die Betreiber solcher Netzwerke sind hiervon nicht unmittelbar verpflichtet, müssen jedoch die Möglichkeit zur Kennzeichnung technisch vorsehen (§ 93 Abs. 4 MStV). Schließlich kann sich aus dem Wettbewerbsrecht eine Kennzeichnungspflicht für Unternehmer ergeben, die Social Bots einsetzen, wenn Verbraucher:innen ohne eine solche Kennzeichnung durch die fälschliche Annahme einer menschlichen Identität zu geschäftlichen Handlungen veranlasst würden (§§ 3, 5, 5a UWG), beispielsweise wenn vermeintlich persönliche und unabhängige Kaufempfehlungen oder Produktbewertungen abgegeben werden.
Designvorschlag "Kennzeichnung von Social Bots"
Werden auf Plattformen Social Bots eingesetzt, sollten diese eindeutig gekennzeichnet sein, sodass für Nutzer:innen klar erkennbar ist, dass es sich um Avatare handelt, die von Computern gesteuert werden, und nicht um menschliche Personen. Die Bots sollten bereits vor der Interaktion gekennzeichnet werden, damit Nutzer:innen vorab darüber informiert sind, dass sie mit einem Bot interagieren. Darüber hinaus sind transparente Informationen zur Datenverarbeitung bereitzustellen, insbesondere zu Datenerhebung, Datenspeicherung, beteiligten Datenverarbeitern sowie den eingesetzten KI-Systemen und deren Funktionsweise und Einsatzzielen.
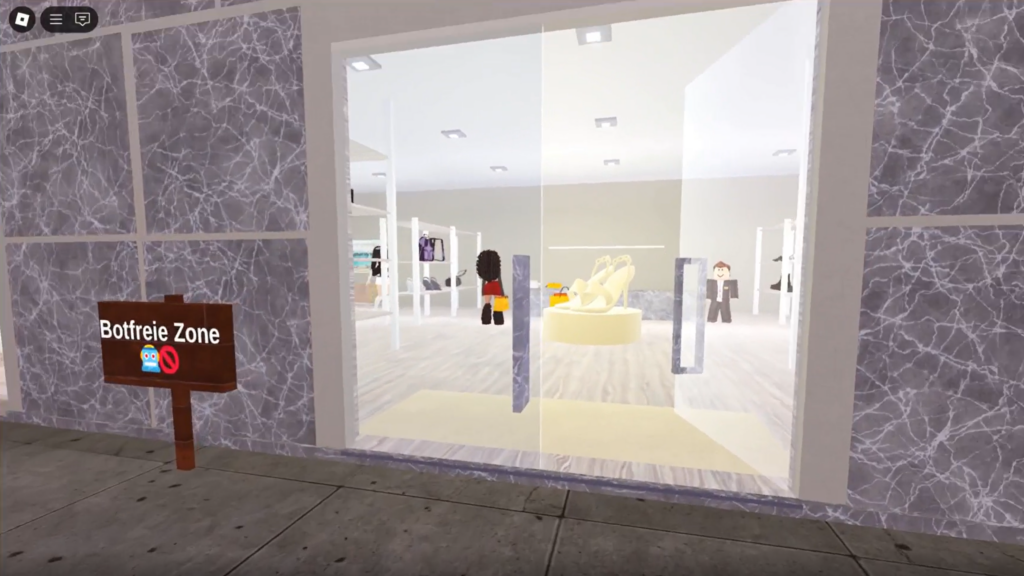
Es gibt Botfreie Zonen.
Juristische Erläuterung
Designvorschlag "Botfreie Zonen"
Werden auf Plattformen Social Bots eingesetzt, sollten Bereiche geschaffen werden, zu denen Bots keinen Zugang haben. Diese sollten auch entsprechend gekennzeichnet werden, damit sie wahrgenommen werden können. Dadurch kann sichergestellt werden, dass echte Nutzerinteraktionen erhalten bleiben und Nutzer:innen nicht befürchten müssen, dass diese durch Bots beeinträchtigt werden.